Критическая информационная инфраструктура и обязанности субъектов КИИ
Автор статьи:
Музалевский Федор Александрович
Ведущий эксперт компьютерно-технического направленияКритическая информационная инфраструктура (КИИ) — объекты критической информационной инфраструктуры, а также сети электросвязи, используемые для организации взаимодействия таких объектов.
Объекты и субъекты КИИ
Объекты КИИ – информационные системы, информационно-телекоммуникационные сети, автоматизированные системы управления, обеспечивающие деятельность в сферах, определённых 187-ФЗ, субъектов критической информационной инфраструктуры.
Значимые объекты КИИ – объект критической информационной инфраструктуры, которому присвоена одна из категорий значимости и который включен в реестр значимых объектов критической информационной инфраструктуры. К таким объектам предъявляются более строгие требования по обеспечению безопасности.
Сферы КИИ
Ключевым условием отнесения системы к КИИ является ее использование государственным органом или учреждением, либо российской компанией в следующих сферах:
- Здравоохранение
- Наука
- Транспорт
- Связь
- Энергетика
- Банковский (финансовый) сектор
- Топливно-энергетический комплекс
- Атомная энергетика
- Оборонная промышленность
- Ракетно-космическая промышленность
- Горнодобывающая промышленность
- Металлургическая промышленность
- Химическая промышленность
- Сфера государственной регистрации недвижимости
Субъектами критической информационной инфраструктуры называют государственные органы, государственные учреждения, российские юридические лица, которым на праве собственности, аренды или на ином законном основании принадлежат объекты критической информационной инфраструктуры.
Также к субъектам КИИ относятся российские юридические лица, которые обеспечивают взаимодействие объектов КИИ, но не владеют ими.
Чтобы определить принадлежность организации к субъектам КИИ, необходимо последовательно проверить несколько признаков:
- Осуществляет ли организация деятельность в одной из регулируемых сфер (проверяются лицензии, устав, выписка из ЕГРЮЛ и коды ОКВЭД)
- Имеет ли организация ИС, ИТКС и АСУ, от работы которых зависит деятельность организации в указанных сферах (проверяются документы, подтверждающие право собственности, аренды и т.д.)
- Обеспечивает ли организация взаимодействие объектов КИИ (проверяются договоры на оказание услуг связи, информационное взаимодействие и т.д.)
- Субъект КИИ — гос. органы и учреждения, юр. лица, которым принадлежат объекты КИИ, а также юр. лица, которые обеспечивают взаимодействие объектов КИИ
- Объект КИИ — ИС, ИТКС, АСУ, функционирующие в сферах, критически важных для государства
- Значимый объект КИИ — объект, имеющий категорию значимости и включенный в реестр значимых объектов КИИ
Понятие критической информационной инфраструктуры раскрыто в Федеральном законе №187-ФЗ от 26.07.2017 «О безопасности критической информационной инфраструктуры».
Так же стоит разграничить понятия, которые часто путают: критическая инфраструктура, критическая информационная инфраструктура и критическая информация.
Критическая информационная инфраструктура – это системы и сети (информационные, информационно-телекоммуникационные, автоматизированные системы управления), функционирующие в стратегически важных отраслях, а также сети связи, обеспечивающие их взаимодействие. Это понятие закреплено на уровне Федерального закона № 187-ФЗ.
Не стоит путать данное понятие с понятиями критичная архитектура и критичная информация. Критичная архитектура это термин, используемый в сфере управления рисками, в том числе в финансовой сфере, понятие критичная информация это неустановленный в законодательстве термин, который используется организациями в рамках уточнения наиболее важных информационных активов.
О чем говорит Федеральный закон 187-ФЗ «О безопасности критической информационной инфраструктуры»?
187-ФЗ является базовым документом для всей тематики КИИ.
- Вводит основные понятия
- Создает основу правового регулирования
- Определяет принципы обеспечения безопасности КИИ
- Вводит понятие «Государственная система обнаружения, предупреждения и ликвидации последствий компьютерных атак» (далее – ГосСОПКА)
- Вводит основу для создания Национального координационного центра по компьютерным инцидентам (далее – НКЦКИ)
- Описывает полномочия Президента и органов госвласти в области обеспечения безопасности КИИ
- Содержит базу для определения категорий объектов КИИ
- Создает законодательную основу ведения реестра значимых объектов КИИ
- Определяет права и обязанности субъектов КИИ
- Определяет задачи и требования системы обеспечения безопасности значимого объекта КИИ
- Закладывает основу оценки безопасности КИИ
- Распределяет права и обязанности по государственному контролю
Обязанности субъектов КИИ
Обязанности субъектов КИИ можно разделить на две группы: те, что действуют для всех субъектов КИИ, и те, что возникают дополнительно при наличии значимых объектов КИИ (ЗОКИИ).
Обязанности, которые распространяются на каждого субъекта КИИ:
- Незамедлительно информировать ФСБ о компьютерных атаках и инцидентах в порядке, установленном приказом ФСБ от 25.12.2025 №547 (для значимых объектов – не позднее 3 часов, для остальных – 24 часа с момента обнаружения). Если субъект работает в банковском (финансовом) секторе, он также информирует Банк России
- Оказывать содействие должностным лицам ФСБ в обнаружении, предупреждении и ликвидации последствий компьютерных атак, а также в установлении причин и условий возникновения инцидентов
- Обеспечивать сохранность и правильную эксплуатацию средств ГосСОПКА (в случае их использования)
- Реагировать на компьютерные инциденты в порядке, утвержденном ФСБ России, принимать меры по ликвидации последствий компьютерных атак
- Исключить использование ПО, технических средств и услуг в сфере защиты информации, созданных или оказываемых компаниями из недружественных стран (включая их дочерние и зависимые структуры), в соответствии с Указом Президента РФ от 01.05.2022 № 250
Дополнительные обязанности, которые распространяются на тех, кто владеет ЗОКИИ:
- Соблюдать требования ФСТЭК России по обеспечению безопасности ЗОКИИ
- Выполнять предписания ФСТЭК России об устранении нарушений в части соблюдения требований по обеспечению безопасности объекта
- Обеспечивать беспрепятственный доступ для должностных лиц ФСТЭК России к значимым объектам
- Использовать отечественное ПО, которое есть в реестре российских программ, а также используется в ИС гос. органов, предприятий и учреждений
- Осуществлять непрерывное взаимодействие с ГосСОПКА в порядке, установленном приказом ФСБ России от 25.12.2025 № 548
Требования к ПО и ПАК
Документы по требованиям к ПО и ПАК: Указ Президента Российской Федерации от 30.03.2022 № 166 «О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации», а также Указ Президента РФ от 07.04.2025 N 214 «О внесении изменения в Указ Президента Российской Федерации от 30 марта 2022 г. N 166 «О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации»
В частности:
Импортозамещение на значимых объектах КИИ
Если по результатам категорирования объекту присвоена категория значимости, то, согласно пункту 2 Постановления Правительства РФ от 14.11.2023 № 1912, субъект КИИ обязан перейти на преимущественное применение доверенных программно-аппаратных комплексов (ПАК) для этого объекта до 1 января 2030 года. Порядок перехода установлен указанным Постановлением.
Что такое доверенный ПАК?
Это программно-аппаратный комплекс, сведения о котором включены в Единый реестр российской радиоэлектронной продукции, а используемое в его составе программное обеспечение соответствует установленным требованиям.
Если для приобретаемого ПАК отсутствует доверенный аналог, субъект КИИ вправе использовать имеющееся решение. Однако для подтверждения отсутствия аналога необходимо получить заключение Минпромторга России.
В соответствии с пунктами 6 и 10 Правил перехода субъектов КИИ на преимущественное применение доверенных ПАК на принадлежащих им ЗОКИИ, субъект КИИ обязан разработать план перехода на доверенные ПАК и в течение 10 рабочих дней со дня его утверждения направить в уполномоченный орган, соответствующий сфере его деятельности. Форма плана и порядок его представления установлены ПП № 1912.
Таким образом, те субъекты КИИ, у которых имеются значимые объекты критической инфраструктуры (подробнее про категорирование в нашем материале Категорирование объектов критической информационной инфраструктуры (КИИ). Практические примеры), должны провести следующие работы:
- Проектирование системы безопасности значимого объекта КИИ
- Модернизация значимого объекта КИИ (с учетом требований перехода на доверенные ПАК)
Показатели защищённости и зрелости Кзи и Узи
Для значимых объектов КИИ (ЗОКИИ) установлен регулярный контроль состояния защиты. Он проводится по двум показателям: показателю защищённости (Кзи) и показателю уровня зрелости (Узи).
Требования к их расчёту закреплены в приказе ФСТЭК России от 16.07.2026 № 220 «О внесении изменений в Требования к созданию систем безопасности значимых объектов критической информационной инфраструктуры Российской Федерации и обеспечению их функционирования, утвержденные приказом ФСТЭК России от 21 декабря 2017 г. № 235» и вступают в полную силу с 1 марта 2027 года.
Кзи – показатель, характеризующий текущее состояние защищенности значимого объекта КИИ. Расчет и оценка показателя должны проводиться субъектом КИИ не реже одного раза в 6 месяцев.
П. 363, который добавляет приказ ФСТЭК № 220
Расчет показателя производится в соответствии с методическим документом «Методика оценки показателя состояния технической защиты информации в информационных системах и обеспечения безопасности значимых объектов критической информационной инфраструктуры Российской Федерации».
Если по результатам расчета значение Кзи не достигает оценки 1, необходимо уведомить об этом руководителя субъекта (в течение 3 календарных дней со дня завершения оценки), а также разработать и исполнить план мероприятий по совершенствованию системы защиты не позднее срока проведения следующей оценки Кзи (п.363, который добавляет приказ ФСТЭК № 220).
Результаты оценки необходимо направлять в ФСТЭК России не позднее 5 рабочих дней после их расчета (п.363, который добавляет приказ ФСТЭК № 220).
Узи – показатель, который определяет достаточность и эффективность проведения мероприятий по обеспечению безопасности объектов КИИ. Расчет показателя должен проводиться не реже одного раза в 3 года.
П. 364, который добавляет приказ ФСТЭК № 220
Расчет показателя производится в соответствии с методическим документом «Методика оценки уровня зрелости деятельности в области технической защиты информации в информационных системах и обеспечения безопасности значимых объектов критической информационной инфраструктуры Российской Федерации».
Оценка может выполняться как самостоятельно, так и с привлечением организации-лицензиата ФСТЭК России. Если у организации нет собственных компетенций для проведения такой оценки, её можно выполнить с привлечением сторонних специалистов – это позволяет получить независимый результат и снизить регуляторные риски.
Если для проведения оценки привлекается подрядная организация, она также должна провести оценку собственного уровня зрелости (п.364, который добавляет приказ ФСТЭК № 220). Требования к реализации конкретного уровня зрелости подрядчика определяются субъектом КИИ самостоятельно.
В случае недостижения установленных целевых значений уровня зрелости необходимо уведомить руководителя субъекта (в течение 3 календарных дней со дня завершения оценки) и разработать план по дальнейшему совершенствованию системы защиты (п.364, который добавляет приказ ФСТЭК № 220).
Методические документы, определяющие порядок расчёта, уже утверждены.
До 1 марта 2027 года субъекты КИИ вправе применять эти методики для самооценки, чтобы заранее подготовиться к обязательному расчёту.
Что такое ГосСОПКА?
ГосСОПКА – это единый территориально распределенный комплекс, включающий силы и средства, предназначенные для обнаружения, предупреждения и ликвидации последствий компьютерных атак и реагирования на компьютерные инциденты.
Данное определение мы видим в 187-ФЗ.
По своей сути, ГосСОПКА является территориально распределенной совокупностью центров (сил и средств), в числе которых – Национальный координационный центр по компьютерным инцидентам.
Главная задача ГосСОПКА – обеспечить защищённость ключевых информационных ресурсов страны: собирать данные об атаках и утечках, анализировать их, оперативно распространять сигналы об угрозах и помогать участникам системы эффективно реагировать на инциденты.
Если обобщить, то структура ГосСОПКА выглядит следующим образом:
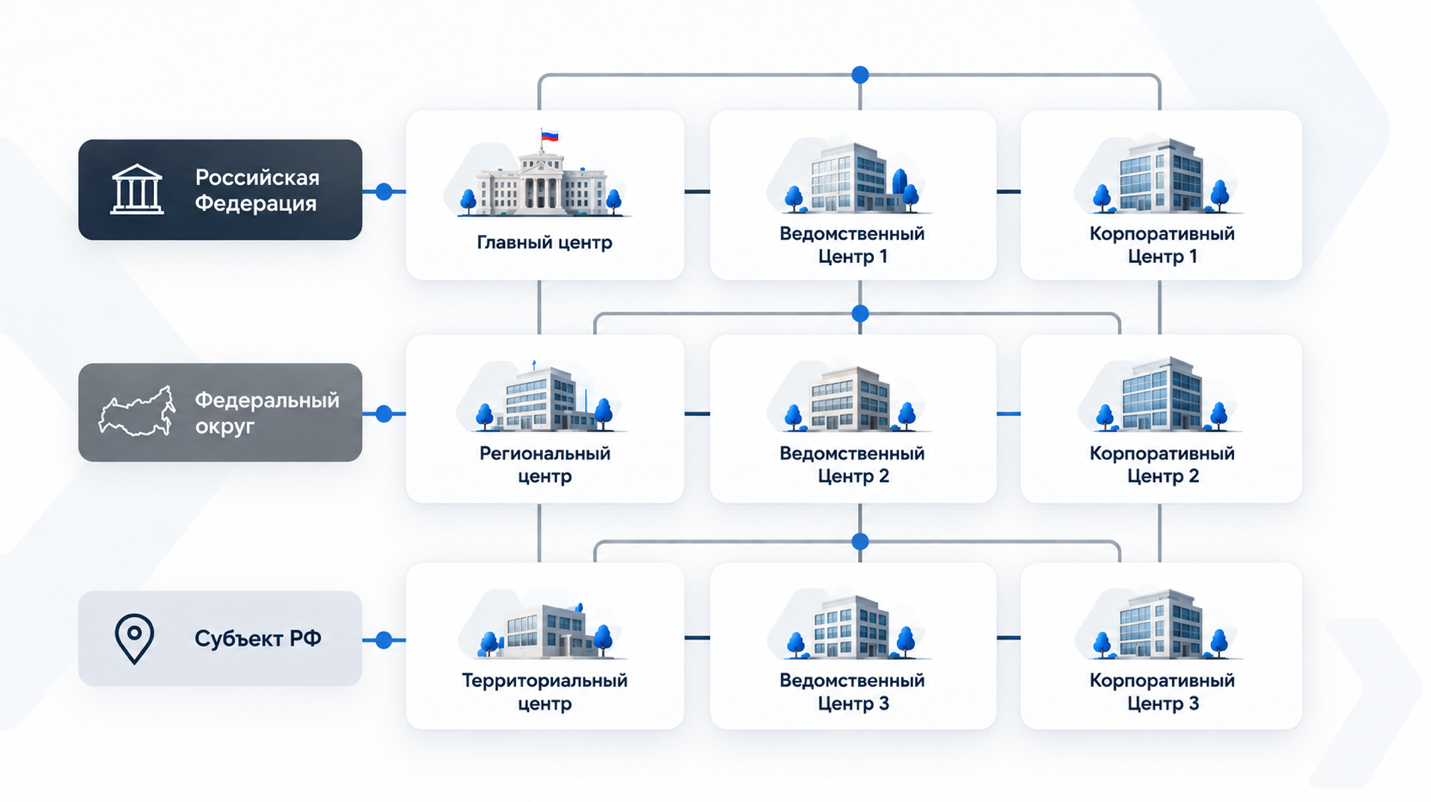
Порядок взаимодействия различается в зависимости от того, есть ли у субъекта КИИ значимые объекты.
Все субъекты КИИ обязаны информировать ФСБ России о компьютерных инцидентах и атаках.
Организации, не имеющие значимых объектов КИИ, могут информировать ФСБ России посредством почтовой или электронной связи по адресам НКЦКИ, указанным на официальном сайте. Для владельцев значимых объектов КИИ действует режим непрерывного взаимодействия, установленный приказом ФСБ России от 25.12.2025 № 548. Они обязаны подключаться к ГосСОПКА.
Подробности можно получить из следующих документов:
- 01Указ Президента РФ от 15 января 2013 г. № 31с «О создании государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации»
- 02«Основные направления государственной политики в области обеспечения безопасности автоматизированных систем управления производственными и технологическими процессами критически важных объектов инфраструктуры Российской Федерации» (утв. Президентом РФ 03.02.2012 № 803)
- 03«Концепция государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации» (утв. Президентом РФ 12.12.2014 № К 1274)
- 04Методические рекомендации по созданию ведомственных и корпоративных центров государственной системы обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации
- 05Приказ Федеральной службы безопасности Российской Федерации от 25.12.2025 № 548 «Об утверждении Порядка осуществления непрерывного взаимодействия субъектов критической информационной инфраструктуры Российской Федерации, которым на праве собственности, аренды или ином законном основании принадлежат значимые объекты критической информационной инфраструктуры Российской Федерации, а также руководителей органов и организаций, на которых возложены обязанности, предусмотренные частью 4 статьи 9 Федерального закона от 26 июля 2017 г. № 187-ФЗ „О безопасности критической информационной инфраструктуры Российской Федерации“ с государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации»
- 06Приказ Федеральной службы безопасности Российской Федерации от 25.12.2025 № 547 «Об утверждении Порядка информирования ФСБ России о компьютерных атаках и компьютерных инцидентах, реагирования на них, принятия мер по ликвидации последствий компьютерных атак, проведенных в отношении значимых объектов критической информационной инфраструктуры Российской Федерации и иных информационных ресурсов Российской Федерации, принадлежащих органам и организациям, на которые возложены обязанности, предусмотренные частью 4 статьи 9 Федерального закона от 26 июля 2017 г. № 187-ФЗ „О безопасности критической информационной инфраструктуры Российской Федерации“»
Что такое НКЦКИ?
Национальный координационный центр по компьютерным инцидентам (НКЦКИ) – структура, отвечающая за обеспечение координации деятельности субъектов КИИ, является составной частью ГосСОПКА.
Создан приказом ФСБ России № 366 от 24 июля 2018 года «О Национальном координационном центре по компьютерным инцидентам».
В функции НКЦКИ входит:
- Координация мероприятий и участие в мероприятиях по реагированию на компьютерные инциденты
- Организует и осуществляет обмен информацией о компьютерных инцидентах
- Осуществляет методическое обеспечение
- Участвует в обнаружении, предупреждении и ликвидации последствий компьютерных атак
- Обеспечивает информирование о компьютерных атаках
- Собирает и анализирует информацию о компьютерных инцидентах и атаках
Все субъекты КИИ обязаны информировать НКЦКИ о компьютерных атаках и компьютерных инцидентах.
Сроки установлены приказом ФСБ России от 25.12.2025 № 547:
После завершения мероприятий по реагированию на компьютерные инциденты субъект КИИ обязан направить в НКЦКИ информацию об этом – не позднее 48 часов (субъекты, задействованные в финансовых сферах обязаны также направлять сведения в Банк России).
Субъекты КИИ, имеющие ЗОКИИ, и их руководители осуществляют взаимодействие с НКЦКИ через личный кабинет субъекта ГосСОПКА в технической инфраструктуре. При технической недоступности личного кабинета информация направляется по резервным каналам.
Для организаций в банковской сфере и на финансовом рынке сохраняется обязанность дополнительно направлять сведения в Банк России – с использованием технической инфраструктуры Банка России или резервного способа взаимодействия.
Какие работы необходимо провести для обеспечения безопасности КИИ?
Все работы можно разделить на 2 большие группы:
- Категорирование КИИ
- Проектирование и внедрение СОИБ КИИ
Группа работ по категорированию включает в себя следующие этапы:
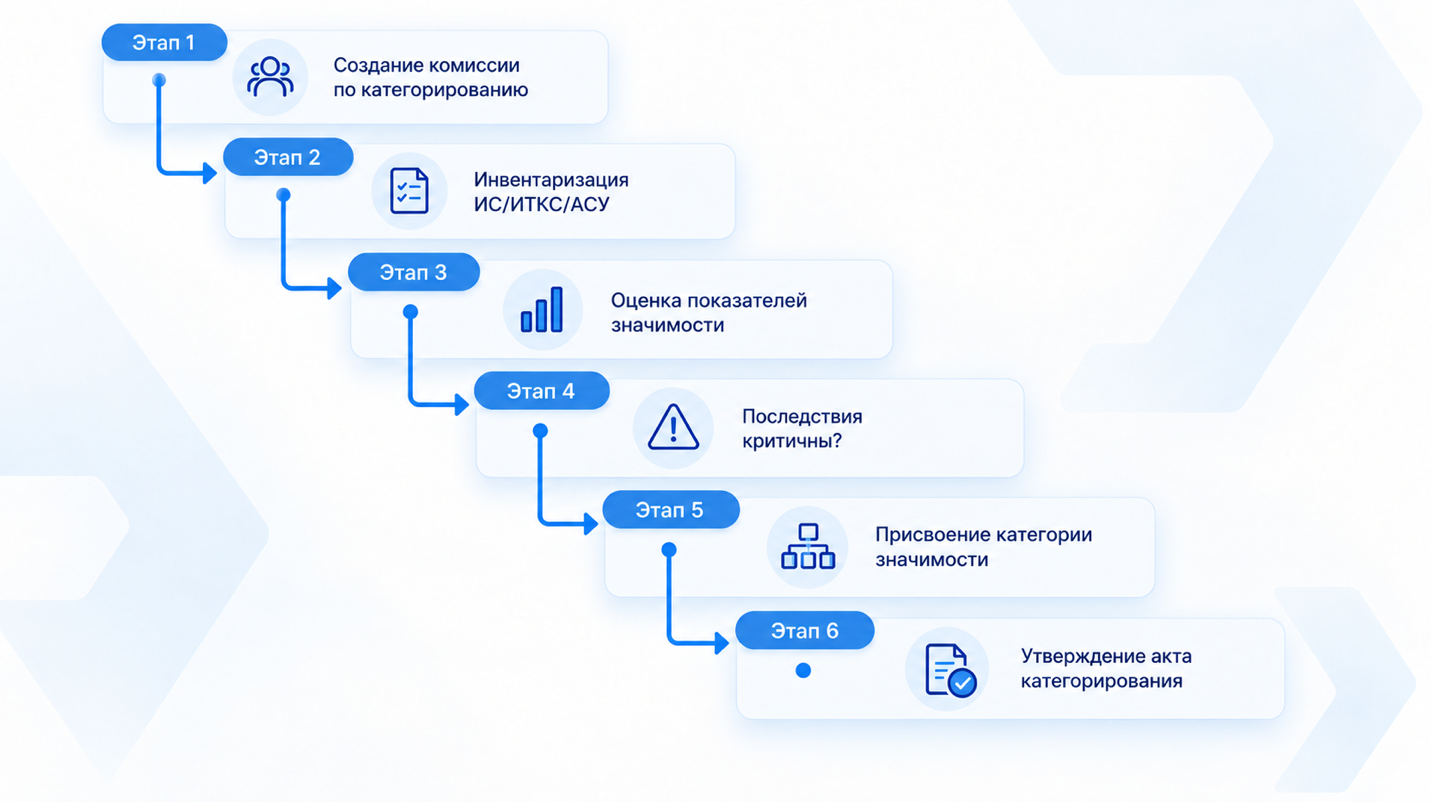
- 1Создание комиссии по категорированию объектов КИИ
- 2Инвентаризация ИС, ИТКС и АСУ, принадлежащих субъекту КИИ
- 3Сопоставление выявленных систем с типовыми отраслевыми объектами КИИ (перечень утверждён Распоряжением Правительства РФ от 26.02.2026 № 360-р)
- 4Сбор исходных данных для категорирования объектов КИИ
- 5Анализ угроз безопасности
- 6Оценка масштаба возможных последствий и присвоение объекту КИИ одной из категорий значимости (при необходимости)
- 7Утверждение акта категорирования
- 8Направление сведений о результатах категорирования во ФСТЭК России
Более подробно про группу работ по Категорированию КИИ можно прочитать на странице «Категорирование объектов КИИ (экспертиза проведенных работ)».
Порядок категорирования, документы и практические примеры
Вторая группа включает в себя этапы:
- 9Проектирование СОИБ КИИ
- 10Внедрение СОИБ КИИ
- 11Разработка организационно-распорядительной документации (ОРД) для субъекта и объектов КИИ
- РезультатИтогом работ является функционирующая система обеспечения информационной безопасности критической информационной инфраструктуры.
Нужно ли использовать сертифицированные средства защиты информации в КИИ?
Как сказано в Приказе ФСТЭК России №239 (п.27 – 31), в приоритете применяются встроенные средства защиты, а также должны применяться средства защиты, прошедшие оценку соответствия в формах сертификации, испытаний или приемки.
Таким образом, сертифицированные средства защиты должны применяться не всегда. Однако, если сертифицированные средства все же применяются, то необходимы следующие сертификаты:
| Категория значимости \ Сертификат | СЗИ | СВТ |
|---|---|---|
| 1 категория | не ниже 4 | не ниже 5 |
| 2 категория | не ниже 5 | не ниже 5 |
| 3 категория | не ниже 6 | не ниже 5 |
В соответствии с Указом Президента РФ от 1 мая 2022 г. № 250 «О дополнительных мерах по обеспечению информационной безопасности Российской Федерации», органам и организациям, включая субъектов КИИ, запрещается использовать средства защиты информации, странами происхождения которых являются иностранные государства, совершающие в отношении Российской Федерации недружественные действия, либо производителями которых являются организации, находящиеся под юрисдикцией таких государств, прямо или косвенно подконтрольные им либо аффилированные с ними. Запрет распространяется также на сервисы (работы, услуги) по обеспечению информационной безопасности, предоставляемые компаниями из недружественных стран.
Выводы
Объём работ зависит от обязанностей конкретного субъекта и наличия значимых объектов КИИ. В статье разделены общие обязанности субъектов, требования к безопасности ЗОКИИ и взаимодействие с ГосСОПКА. Практический порядок категорирования и оформления результатов разобран в отдельном материале.
Какие нормативные документы по КИИ есть в настоящий момент?
Базовое законодательство:
- Федеральный закон №187-ФЗ от 26.07.2017 «О безопасности КИИ РФ»
- Федеральный закон №193-ФЗ от 26.07.2017 «О внесении изменений в отдельные законодательные акты РФ в связи с принятием ФЗ «О безопасности КИИ РФ»
- Федеральный закон №194-ФЗ от 26.07.2017 «О внесении изменений в УК РФ и УПК РФ в связи с принятием ФЗ «О безопасности КИИ РФ»
- Указ Президента РФ от 16.08.2004 N 1085 «Вопросы Федеральной службы по техническому и экспортному контролю»
- Указ Президента Российской Федерации от 30.03.2022 № 166 «О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации»
- Указ президента от 01.05.2022 № 250 «О дополнительных мерах по обеспечению информационной безопасности Российской Федерации»
Категорирование объектов КИИ:
- Постановление Правительства РФ №127 от 08.02.2018 «Об утверждении Правил категорирования объектов КИИ РФ, а также перечня показателей критериев значимости объектов КИИ РФ и их значений»
- Распоряжение Правительства РФ № 360-р от 26.02.2026
- Приказ ФСТЭК России №227 от 06.12.2017 «Об утверждении Порядка ведения реестра значимых объектов КИИ РФ»
- Приказ ФСТЭК России №236 от 22.12.2017 «Об утверждении формы направления сведений о результатах присвоения объекту КИИ одной из категорий значимости либо об отсутствии необходимости присвоения ему одной из таких категорий»
Обеспечение безопасности объектов КИИ:
- Приказ ФСТЭК России №235 от 21.12.2017 «Об утверждении Требований к созданию систем безопасности значимых объектов КИИ РФ и обеспечению их функционирования»
- Приказ ФСТЭК России №239 от 25.12.2017 «Об утверждении Требований по обеспечению безопасности значимых объектов КИИ РФ»
- Постановление Правительства РФ № 399 от 6.05.2016 «Об организации повышения квалификации специалистов по защите информации и должностных лиц, ответственных за организацию защиты информации в органах государственной власти, органах местного самоуправления, организациях с государственным участием и организациях оборонно-промышленного комплекса»
Взаимодействие с ГосСОПКА и НКЦКИ:
- Приказ ФСБ России №366 от 24.07.2018 «О НКЦКИ»
- Приказ ФСБ России от 23.12.2025 г. № 539 «Об утверждении Порядка получения субъектами критической информационной инфраструктуры Российской Федерации информации о средствах и способах проведения компьютерных атак и о методах их предупреждения и обнаружения»
- Приказ ФСБ России от 25.12.2025 N 546 «Об утверждении Порядка обмена информацией о компьютерных атаках и компьютерных инцидентах между субъектами критической информационной инфраструктуры Российской Федерации, между субъектами критической информационной инфраструктуры Российской Федерации и уполномоченными органами иностранных государств, международными, международными неправительственными организациями и иностранными организациями, осуществляющими деятельность в области реагирования на компьютерные инциденты»
- Приказ ФСБ от 25.12.2025 № 547 «Об утверждении Порядка информирования ФСБ России о компьютерных атаках и компьютерных инцидентах, реагирования на них, принятия мер по ликвидации последствий компьютерных атак, проведенных в отношении значимых объектов критической информационной инфраструктуры Российской Федерации и иных информационных ресурсов Российской Федерации, принадлежащих органам и организациям, на которые возложены обязанности, предусмотренные частью 4 статьи 9 Федерального закона от 26 июля 2017 г. № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»
- Приказ ФСБ России от 25 декабря 2025 г. № 548 «Об утверждении Порядка осуществления непрерывного взаимодействия субъектов критической информационной инфраструктуры Российской Федерации, которым на праве собственности, аренды или ином законном основании принадлежат значимые объекты критической информационной инфраструктуры Российской Федерации, а также руководителей органов и организаций, на которых возложены обязанности, предусмотренные частью 4 статьи 9 Федерального закона от 26 июля 2017 г. № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации», с государственной системой обнаружения, предупреждения и ликвидации последствий компьютерных атак на информационные ресурсы Российской Федерации»
Государственный контроль:
- Постановление Правительства РФ №162 от 17.02.2018 «Об утверждении Правил осуществления госконтроля в области обеспечения безопасности значимых объектов КИИ РФ»
- Приказ ФСТЭК России №229 от 11.12.2017 «Об утверждении формы акта проверки, составляемого по итогам проведения госконтроля в области обеспечения безопасности значимых объектов КИИ РФ»
Ответственность по тематике КИИ
Федеральным законом от 09.04.2026 N 77-ФЗ внесены изменения в КоАП РФ, касающиеся правонарушений в деятельности субъектов КИИ.
Штраф может быть назначен за:
- Нарушение требований к созданию систем безопасности значимых объектов КИИ и обеспечению их функционирования либо требований по обеспечению безопасности значимых объектов КИИ (ч. 1 ст. 13.12.1): штраф для должностных лиц – от 10 000 до 50 000 руб., штраф для юрлиц – от 50 000 до 100 000 руб
- Нарушение порядка информирования о компьютерных инцидентах, реагирования на них, принятия мер по ликвидации последствий компьютерных атак, проведённых в отношении значимых объектов КИИ (ч. 2 ст. 13.12.1): штраф для должностных лиц – от 10 000 до 50 000 руб., штраф для юрлиц – от 100 000 до 500 000 руб
- Нарушение порядка обмена информацией о компьютерных инцидентах между субъектами КИИ, а также между субъектами КИИ и уполномоченными органами иностранных государств, международными организациями (ч. 3 ст. 13.12.1): штраф для должностных лиц – от 20 000 до 50 000 руб., штраф для юрлиц – от 100 000 до 500 000 руб
- Непредставление или нарушение сроков представления в ФСТЭК сведений о результатах категорирования (ч.1 ст. 19.7.15): штраф для должностных лиц – от 10 000 до 50 000 руб., штраф для юрлиц – от 50 000 до 100 000 руб
- Непредставление или нарушение порядка либо сроков представления информации, предусмотренной законодательством в области обеспечения безопасности КИИ, в ГосСОПКА (ч.2 ст. 19.7.15): штраф для должностных лиц – от 10 000 до 50 000 руб., штраф для юрлиц – от 100 000 до 500 000 руб
- Нарушение правил эксплуатации средств хранения, обработки или передачи охраняемой компьютерной информации, содержащейся в КИИ, или информационных систем, ИТС, АСУ, сетей электросвязи, относящихся к КИИ, либо правил доступа к указанным информации и системам, если такие действия (бездействие) не содержат признаков уголовно наказуемого деяния (ст. 13.12.2): штраф для граждан – от 5 000 до 10 000 руб., штраф для должностных лиц – от 10 000 до 50 000 руб., штраф для юрлиц – от 100 000 до 500 000 руб
За неправомерное воздействие на критическую информационную инфраструктуру предусмотрена уголовная ответственность по статье 274.1 УК РФ в следующих случаях:
Часто задаваемые вопросы
Чем субъект КИИ отличается от объекта
Субъект — орган, учреждение или российское юридическое лицо, отвечающее признакам закона. Объект — информационная система, информационно-телекоммуникационная сеть или автоматизированная система управления. Значимый объект имеет категорию значимости и включён в соответствующий реестр.
Что такое ГосСОПКА и НКЦКИ
ГосСОПКА объединяет силы и средства обнаружения, предупреждения и ликвидации последствий компьютерных атак. НКЦКИ входит в её состав и координирует деятельность по реагированию на компьютерные инциденты.
С чего начать организации, которая впервые проверяет применимость 187-ФЗ?
Начать в таком случае стоит с ответов на вопросы:
- Осуществляет ли организация деятельность в одной из сфер, перечисленных в 187-ФЗ?
- Имеет ли организация ИС, ИТКС и АСУ, от работы которых зависит её работа в этих сферах?
- Обеспечивает ли организация взаимодействие объектов КИИ?
Важно помнить, что, если организация не владеет системами, функционирующими в регулируемых сферах, но обеспечивает взаимодействие объектов КИИ, принадлежащих другим лицам, она также относится к субъектам КИИ.
Какие обязанности сохраняются, если значимых объектов нет?
Если по результатам категорирования ни один объект не получил категорию значимости, организация сохраняет статус субъекта КИИ и обязана:
- Информировать ФСБ о компьютерных атаках и инцидентах (если субъект работает в банковском (финансовом) секторе, он также информирует Банк России)
- Оказывать содействие должностным лицам ФСБ в обнаружении, предупреждении и ликвидации последствий компьютерных атак и в установлении причин и условий возникновения инцидентов;
- Обеспечивать сохранность и правильную эксплуатацию средств ГосСОПКА (в случае их использования)
- Реагировать на компьютерные инциденты, принимать меры по ликвидации последствий компьютерных атак
- Исключить использование ПО, технических средств и услуг в сфере защиты информации, созданных или оказываемых компаниями из недружественных стран (включая их дочерние и зависимые структуры)
Источники (дата проверки 21.09.2026):
- Федеральный закон, определяет основные требования к КИИ – 187-ФЗ
- Правила категорирования – ПП №127
- Перечень типовых отраслевых объектов КИИ – Распоряжение № 360-р
- Методика оценки угроз безопасности информации – Методика оценки угроз
- Форма направления сведений о результатах категорирования – Форма № 236
- Ответственность за нарушения требований – КоАП РФ
- Переход на доверенные ПАК – ПП № 1912
- Требования к расчету Кзи и Узи – Приказ ФСТЭК №235 ( с изменениями, внесенными приказом ФСТЭК № 220)
Подписывайтесь на канал ИТ. Право. Безопасность в Telegram