Категорирование объектов КИИ и практические примеры
Автор статьи:
Музалевский Федор Александрович
Ведущий эксперт компьютерно-технического направленияКатегорирование объектов критической информационной инфраструктуры — это установление соответствия объекта критической информационной инфраструктуры критериям значимости и показателям их значений, присвоение ему одной из категорий значимости, либо принятие решения об отсутствии необходимости присвоения ему одной из категорий значимости.
Прежде чем приступить к категорированию объектов КИИ, нужно определиться с основными понятиями, которые разъясняются в Федеральном законе от 26.07.2017 № 187-ФЗ «О безопасности критической информационной инфраструктуры Российской Федерации»:
Критическая информационная инфраструктура (КИИ) — объекты критической информационной инфраструктуры, а также сети электросвязи, используемые для организации взаимодействия таких объектов.
Объекты КИИ — информационные системы, информационно-телекоммуникационные сети, автоматизированные системы управления, обеспечивающие деятельность в сферах, определённых 187-ФЗ, субъектов критической информационной инфраструктуры.
Субъекты КИИ — государственные органы, государственные учреждения, российские юридические лица, которым на праве собственности, аренды или на ином законном основании принадлежат информационные системы, информационно-телекоммуникационные сети, автоматизированные системы управления, функционирующие в сфере здравоохранения, науки, транспорта, связи, энергетики, государственной регистрации прав на недвижимое имущество и сделок с ним, банковской сфере и иных сферах финансового рынка, топливно-энергетического комплекса, в области атомной энергии, оборонной, ракетно-космической, горнодобывающей, металлургической и химической промышленности, российские юридические лица, которые обеспечивают взаимодействие указанных систем или сетей.
Значимый объект критической информационной инфраструктуры — объект критической информационной инфраструктуры, которому присвоена одна из категорий значимости и который включен в реестр значимых объектов критической информационной инфраструктуры.
Компьютерный инцидент — факт нарушения и (или) прекращения функционирования объекта критической информационной инфраструктуры, сети электросвязи, используемой для организации взаимодействия таких объектов, и (или) нарушения безопасности обрабатываемой таким объектом информации, в том числе произошедший в результате компьютерной атаки.
Ниже рассмотрим состав объектов, работу комиссии, критерии значимости и оформление результатов категорирования.
Что относится к объектам критической информационной инфраструктуры?
ИС, ИТКС и АСУ, от которых зависит работа или оказание услуг в сферах, определенных 187-ФЗ – это объекты КИИ.
- ИС – совокупность содержащейся в базах данных информации и обеспечивающих её обработку информационных технологий и технических средств.
- ИТКС – технологическая система, предназначенная для передачи по линиям связи информации, доступ к которой осуществляется с использованием средств вычислительной техники.
- АСУ – комплекс программных и программно-аппаратных средств, предназначенных для контроля за технологическим и (или) производственным оборудованием (исполнительными устройствами) и производимыми ими процессами, а также для управления такими оборудованием и процессами.
Какие же объекты КИИ подлежат категорированию?
На этот вопрос есть ответ в Постановлении Правительства РФ от 08.02.2018 № 127 «Об утверждении Правил категорирования объектов критической информационной инфраструктуры, а также перечня показателей критериев значимости объектов критической информационной инфраструктуры Российской Федерации и их значений» (ПП №127). В данном постановлении определено:
«Категорированию подлежат объекты критической информационной инфраструктуры, соответствующие типам информационных систем, информационно-телекоммуникационных сетей, автоматизированных систем управления, включенным в перечни типовых отраслевых объектов критической информационной инфраструктуры, предусмотренные пунктом 4 части 2 статьи 6 Федерального закона «О безопасности критической информационной инфраструктуры Российской Федерации» (далее — перечни типовых отраслевых объектов критической информационной инфраструктуры)».
«В случае выявления субъектом критической информационной инфраструктуры вновь создаваемых объектов критической информационной инфраструктуры, которые не соответствуют типам информационных систем, информационно-телекоммуникационных сетей, автоматизированных систем управления, включенных в перечни типовых отраслевых объектов критической информационной инфраструктуры, но масштаб возможных последствий в случае возникновения компьютерных инцидентов на которых соответствует показателям критериев значимости и их значениям, субъект критической информационной инфраструктуры присваивает указанному объекту одну из категорий значимости, направляет сведения о таком объекте, указанные в пункте 17 настоящих Правил, а также предложения о дополнении перечней типовых отраслевых объектов критической информационной инфраструктуры в федеральный орган исполнительной власти, уполномоченный в области обеспечения безопасности критической информационной инфраструктуры».
Из этих пунктов можно сделать вывод о том, что не каждый объект подлежит категорированию.
Данное требование предъявляется только к двум типам систем:
- Системы, которые по своему функциональному назначению соответствуют перечню типовых объектов
- Системы, сбои в работе которых могут привести к последствиям, соответствующим критериям значимости (для систем, отсутствующих в типовом перечне)
Все субъекты КИИ обязаны проводить категорирование, однако не все их системы подлежат этой процедуре. Работу внутри организации выполняет постоянно действующая комиссия, создаваемая решением руководителя.
Если нужна помощь с применением правил категорирования (ПП №127) или проверкой подготовленных результатов, посмотрите описание услуги:
КАТЕГОРИРОВАНИЕ ОБЪЕКТОВ КИИ (ЭКСПЕРТИЗА ПРОВЕДЕННЫХ РАБОТ)
Далее разберём работу комиссии и применение правил, установленных Постановлением Правительства РФ от 08.02.2018 № 127.
Комиссия по категорированию
Для проведения категорирования объектов КИИ необходима постоянно действующая комиссия.
- Председатель комиссииРуководитель организации или уполномоченное лицо
- 01Специалисты по основным направлениям деятельности организации
- 02Специалисты в области ИТ и связи
- 03Специалисты по эксплуатации технологического оборудования, промышленной безопасности, обращению с опасными веществами и материалами
- 04Сотрудники, отвечающие за информационную безопасность
- 05Сотрудники подразделения по защите государственной тайны, если объект работает с такой информацией
- 06Сотрудники, отвечающие за гражданскую оборону и защиту от чрезвычайных ситуаций
- + По решению руководителя и в соответствии с отраслевыми особенностями в комиссию можно включить и других сотрудников
Комиссия в ходе своей работы:
- Выявляет системы, которые соответствуют типовым отраслевым объектам КИИ
- Определяет границы указанных систем, состав их архитектуры и информацию об их функционировании
- Рассматривает возможные действия нарушителей и источники угроз
- Анализирует угрозы, которые могут привести к компьютерным инцидентам
- Оценивает масштаб последствий по показателям критериев значимости, определяет значения показателей или обосновывает, почему они неприменимы
Для проведения категорирования руководитель субъекта КИИ своим приказом создаёт комиссию. Поскольку обязательная форма такого приказа не установлена, организация разрабатывает её самостоятельно.
По итогам работы комиссия оформляет акт, в котором отражаются сведения об объекте и принятое решение: о присвоении ему соответствующей категории значимости либо об отсутствии необходимости в её присвоении. Акт подписывают члены комиссии и утверждает руководитель субъекта критической информационной инфраструктуры. При этом один акт может быть составлен сразу на несколько объектов.
Комиссия действует постоянно.
Она расформировывается, если организация перестаёт быть субъектом КИИ/ ликвидируется, реорганизуется или изменяет свою организационно-правовую форму, что приводит к утрате признаков субъекта КИИ.
Алгоритм категорирования объектов КИИ
Постановление Правительства №127 задаёт правила категорирования. Для работы с ними ниже приведён пошаговый алгоритм.
Первое, что нужно сделать – это составить для себя алгоритм категорирования объектов КИИ:
- 1Отвечаем на вопрос, является ли наша организация субъектом КИИ (согласно № 187-ФЗ «О безопасности критической информационной инфраструктуры», см. выше, определены конкретные отрасли)
- 2Создаем комиссию по категорированию объектов КИИ
- 3Проводим инвентаризацию всех информационных систем, информационно-телекоммуникационных сетей и автоматизированных систем управления, которые есть в организации
- 4Выявляем из них те, которые соответствуют типовым отраслевым объектам КИИ, включённым в перечень, утверждённый Правительством РФ (Распоряжение от 26.02.2026 № 360-р)
- 5Оцениваем возможные последствия от компьютерных инцидентов на выявленных объектах по перечню показателей критериев значимости из ПП №127 (а также для систем, которые не соответствуют типовому перечню, но потенциальный ущерб от которых может быть критическим)
- 6По результатам оценки присваиваем каждому объекту КИИ одну из категорий значимости или принимаем решение об отсутствии необходимости присвоения категории
- 7Готовим Акт категорирования объектов КИИ и направляем сведения о результатах во ФСТЭК России в течение 10 рабочих дней со дня утверждения акта. Сведения, направляемые во ФСТЭК России, должны соответствовать форме, утвержденной приказом № 236 от 22 декабря 2017 года
Можно ли привлекать сторонние организации для проведения категорирования?
Да, однако нужно принять во внимание, что подрядчик, выполняющий работы по категорированию, получает доступ к конфиденциальным сведениям: информации о функционировании объектов КИИ и их системах защиты. Ввиду вышесказанного, наличие актуальной лицензии ФСТЭК не обязательно в данном случае в явном виде, однако, если в рамках процесса категорирования и формирования сведений о результатах категорирования подрядной организацией осуществляется моделирование угроз или иная деятельность, для выполнения которой необходима лицензия на ТЗКИ, лицензия должна иметься.
Перечень объектов КИИ
Одним из важнейших документов, необходимых при работе КИИ, является типовой отраслевой перечень. Это единый документ, утверждённый Распоряжением Правительства РФ от 26.02.2026 № 360-р.
Он содержит 397 позиций и определяет, какие типы информационных систем, сетей и АСУ относятся к КИИ в каждой сфере. Организация сопоставляет свои системы с этим перечнем по функциональному назначению: если система соответствует позиции перечня, она признаётся объектом КИИ и подлежит категорированию.
Организацией также составляется внутренний перечень объектов КИИ – документ, формируемый на основе результатов сопоставления ИС, АСУ и ИТКС организации с объектами из типового перечня и оценки последствий нарушения функционирования системы.
В нём фиксируется, какие конкретные системы признаны объектами КИИ и каким типовым объектам они соответствуют (либо основания их отнесения к объектам КИИ при отсутствии соответствия типовому перечню). В новой версии ПП №127 отсутствует требование направления перечня объектов в ФСТЭК (п.15, ранее устанавливающий данное требование, утратил силу). Внутренний перечень утверждается приказом руководителя и хранится в организации. Согласно п.17 ПП №127, направлению в ФСТЭК России подлежат только сведения о результатах категорирования по форме приказа № 236.
Критерии значимости объектов критической информационной инфраструктуры: перечень показателей
- 01Социальная
- 02Политическая
- 03Экономическая
- 04Экологическая
- 05Значимость для обеспечения обороны страны, безопасности государства и правопорядка
В таблице ПП №127 детально расписаны эти показатели.
Например, по «социальному критерию» идет подразделение на «причинение ущерба жизни и здоровью людей», «прекращение или нарушение функционирования объектов обеспечения жизнедеятельности населения» и т.д.
Потенциальный ущерб учитывается по охваченной территории и по количеству пострадавших людей, детальную информацию по всем показателям можно найти в данной таблице, а также в отраслевых особенностях категорирования для каждой из актуальных сфер. Устанавливаются 3 категории значимости. Самая высокая категория — первая, самая низкая – третья, а также объекту КИИ может быть вообще не присвоена категория (т.е. «без категории»).
Категория не присвоена – что дальше?
Если по результатам оценки ни один из показателей критериев значимости не достиг порогового значения, комиссия принимает решение об отсутствии необходимости присвоения категории значимости. Это решение оформляется актом категорирования, который подписывается членами комиссии и утверждается руководителем субъекта КИИ.
Даже если категория не присвоена, сведения о результатах категорирования всё равно направляются во ФСТЭК России в срок до 10 рабочих дней.
Это прямо предусмотрено пунктом 17 ПП №127.
Несмотря на отсутствие категории значимости у объекта КИИ, ряд обязанностей субъекта при этом сохраняется.
Субъект обязан:
- Информировать ФСБ России о компьютерных инцидентах не позднее 24 часов с момента обнаружения, принимать меры по их предупреждению и ликвидации последствий, а также оказывать содействие должностным лицам ФСБ России
- Соблюдение требований по запрету применения СЗИ из недружественных стран
- Назначить ответственных по 250 Указу Президента
- Пересматривать результаты категорирования в установленные сроки (не реже 1 раза в 5 лет), а также в случаях, предусмотренных ПП №127
Документы по КИИ: какая информация понадобится для подачи во ФСТЭК?
Для подачи документов во ФСТЭК России ключевым этапом является передача Сведений о результатах категорирования объектов КИИ. Направлять регулятору внутренние акты, протоколы или регламенты по умолчанию не нужно – они хранятся в организации для проверок.
Сами Сведения оформляются в виде строго структурированного документа по форме, утвержденной Приказом ФСТЭК России от 22.12.2017 № 236.
Вся необходимая информация для заполнения этой формы делится на 9 блоков:
- 01Сведения об объекте КИИ
- 02Сведения о субъекте КИИ
- 03Сведения о взаимодействии объекта КИИ и сетей электросвязи
- 04Сведения о лице, эксплуатирующем объект КИИ
- 05Сведения о ПО и программно-аппаратных средствах, используемых на объекте КИИ
- 06Сведения об угрозах безопасности информации и категориях нарушителей в отношении объекта КИИ
- 07Возможные последствия в случае возникновения компьютерных инцидентов
- 08Категория значимости, которая присвоена объекту критической информационной инфраструктуры, или сведения об отсутствии необходимости присвоения одной из категорий значимости, а также сведения о результатах оценки показателей критериев значимости
- 09Организационные и технические меры, применяемые для обеспечения безопасности значимого объекта КИИ (если объект не имеет категории значимости, это также указывается в блоке)
Типичные ошибки
Чтобы избежать замечаний регулятора и возможной административной ответственности по ст. 19.7.15 КоАП РФ, при проведении категорирования стоит учесть некоторые рекомендации, сформированные на основе актуальной практики.
- ✕Не пытайтесь скрыть информацию от проверяющих. Регулятор имеет большой опыт рассмотрения сведений по результатам категорирования. Для каждой сферы, как правило, есть отраслевые кураторы, которые понимают типовую инфраструктуру систем. Отсутствие или искажение сведений будет выявлено.
- ✕Оценка последствий проводится без учёта мер защиты. Официальная позиция заключается в том, что объект КИИ рассматривается без учёта реализованных в его отношении организационных и технических мер защиты информации. Иными словами, необходимо оценивать потенциальный ущерб от реализации угрозы, а не фактический с учётом существующих средств защиты. Следовательно, если вывод об отсутствии ущерба или неприменимости показателя значимости сделан со ссылкой на существующие меры защиты (антивирусы, межсетевые экраны, резервные каналы), регулятор его не примет.
- ✕Систему, прямо не указанную в типовом перечне, всё равно стоит рассмотреть. Утвержденный Правительством перечень классифицирует объекты по их функциональному назначению. Если внутренняя система банка технологически близка к описанному в Распоряжении № 360-р типовому объекту, её следует включить в перечень для оценки показателей значимости.
Перед направлением сведений проверьте полноту исходных данных и обоснования оценки показателей.
Сроки направления сведений и пересмотра категории
Практические примеры по конкретным отраслям и организациям
Рассмотрим применение алгоритма на примере информационных систем банка, медицинской организации и металлургического производства.
Изначально решаем вопрос: «Является ли наша организация субъектом КИИ»?
В соответствии с определением, данным в 187-ФЗ, субъект КИИ – это гос. орган, гос. учреждение или российское юр. лицо, которому на праве собственности, аренды или ином законном основании принадлежат ИС, ИТКС или АСУ, функционирующие в одной из регулируемых (критически важных) сфер.
Следовательно, банк, владеющий системами в банковской сфере, медицинская организация, владеющая системами в сфере здравоохранения, и металлургический комбинат, владеющий системами в металлургической промышленности – все они являются субъектами КИИ.
При этом статус субъекта КИИ не означает, что каждая система автоматически становится объектом КИИ и получает категорию значимости. Категорирование проводится для конкретных объектов – информационных систем, сетей и АСУ, и по его результатам объекту может быть присвоена одна из категорий значимости либо принято решение об отсутствии необходимости её присваивания. Оценка последствий инцидента проводится для каждого объекта отдельно.
Формирование комиссии
На начальном этапе нужно сформировать комиссию. Подробнее об этом можно прочитать по ссылке: Этап 1. Создание комиссии по категорированию объектов КИИ (там же и образец «Приказа о создании комиссии по категорированию КИИ»).
Определение объектов
Затем необходимо провести инвентаризацию информационных систем, информационно-телекоммуникационных сетей и автоматизированных систем управления, которые есть в организации. Рассмотрим, как действовать, на примере банка. Как правило, состав систем уже зафиксирован во внутренних документах и договорах с поставщиками ПО.
Для банка типовыми объектами КИИ могут быть:
- Автоматизированные банковские системы (АБС)
- Системы дистанционного банковского обслуживания (ДБО)
- Процессинговые системы
- Системы, влияющие на операционную надежность АБС, ДБО и процессинга (перечень указанных систем определяется сотрудниками, занимающимися в организации управлением рисками)
Полный список таких систем можно найти в ПП №92 «Об утверждении отраслевых особенностей категорирования объектов критической информационной инфраструктуры Российской Федерации в банковской сфере и иных сферах финансового рынка».
Для медицинской организации типовым объектом КИИ могут быть:
- Медицинские информационные системы (МИС), обеспечивающие ведение электронных медицинских карт, назначений, результатов лабораторных и инструментальных исследований, формирование реестров счетов
- Единая государственная информационная система в сфере здравоохранения (ЕГИСЗ)
- Лабораторные информационные системы (ЛИС)
Для металлургического производства типовым объектом КИИ могут быть:
- Системы управления процессом выплавки металлов (АСУ ТП доменных печей, АСУ ТП электродуговых печей и т.д.)
- Системы вентиляции, фильтрации и кондиционирования воздуха
- Системы управления предприятием (ERP)
Переходим к сопоставлению систем с перечнем
На данном этапе необходимо установить соответствие между системами и типовыми отраслевыми объектами КИИ, перечень которых утвержден Распоряжением Правительства РФ от 26.02.2026 № 360-р.
Для этого мы сопоставляем функциональное назначение своих систем с описаниями из перечня и определяем, какие из них подлежат категорированию.
В качестве примера рассмотрим АБС, МИС и АСУ ТП доменных печей.
Какие функции реализуют эти системы?
- АБС необходима для выполнения, учета и контроля основных банковских операций. Она позволяет банку управлять счетами клиентов, депозитами, платежами, кредитными продуктами, отчетностью и другими критически важными для функционирования банка процессами.
Это соответствует типовым процессам из пункта 113 Перечня:
«обеспечение осуществления переводов денежных средств по поручению физических лиц по их банковским счетам; обеспечение осуществления переводов денежных средств по поручению юридических лиц, в том числе банков-корреспондентов, по их банковским счетам, за исключением переводов по распоряжениям участников платежной системы; обеспечение осуществления переводов денежных средств без открытия банковских счетов, в том числе электронных денежных средств (за исключением почтовых переводов)».
- МИС автоматизирует работу клиники, помогает вести учет пациентов, документооборот, взаимодействие с государственными системами. Это соответствует типовым процессам из пункта 3 Перечня:
«сбор, хранение, обработка и представление информации, необходимой для автоматизации процессов оказания и учета медицинской помощи и информационной поддержки медицинских работников, включая информацию о пациентах, об оказываемой им медицинской помощи и о медицинской деятельности медицинских организаций».
- АСУ ТП электродуговой печи обеспечивает управление технологическим процессом плавки, контроль температурных режимов, управление системами охлаждения. Это соответствует типовым процессам из пункта 333 Перечня:
«управление регулированием напряжения дуги (длины межэлектродного промежутка) в соответствии с заданием; управление током печи по заданному перед плавкой графику, включая периоды разогрева и выведения усадочной раковины; управление коррекцией режима плавки по частоте капельных импульсов; контроль параметров натекания; обеспечение прогнозирования момента изменения задания по току и напряжению».
Из этого следует, что АБС, МИС и АСУ ТП электродуговой печи относятся к типовым объектам КИИ. На этом этапе уже можно занести объекты КИИ в «Перечень объектов КИИ».
После выявления объектов КИИ необходимо собрать данные о системах, которые в дальнейшем понадобятся для категорирования:
- Cведения об архитектуре и компонентах системы (СУБД, серверы приложений, АРМ, ПО и т.д.)
- Cведения о взаимодействии с другими объектами КИИ и сетями электросвязи
- Cведения о процессах и операциях, влияющих на оценку возможного ущерба
- Cведения о программных и программно-аппаратных средствах, используемых в системе
Далее оцениваем:
- Действия нарушителей
- Потенциальные угрозы
- Масштаб возможных последствий (по перечню показателей критериев значимости из ПП 127, с учетом отраслевых особенностей из ПП 92)
Для этой работы нам потребуется: «Модель угроз», «Модель нарушителя», а также статистика по компьютерным инцидентам.
Как правило, в банках есть свои службы ИБ, у которых имеются политики безопасности и др. документы по ИБ, поэтому, думаем, что проблем с такими данными не должно быть. В помощь службам ИБ: методические документы ФСТЭК России, методика оценки угроз безопасности информации.
Как оценивать?
- 1Для начала необходимо рассмотреть потенциальные действия нарушителей в отношении объектов КИИ, также иные источники угроз ИБ (в противном случае, кратко обосновать невозможность реализовать угрозы ИБ нарушителем).
- 2Затем нужно провести анализ угроз ИБ и уязвимостей, которые могут привести к возникновению компьютерных инцидентов на объектах КИИ (или обосновать их неактуальность). В соответствии с п. 14.1 ПП №127 должны рассматриваться наихудшие сценарии, то есть необходимо определить максимальный ущерб, который может быть причинен при реализации угроз.
- 3После этого надо оценить масштаб возможных последствий в случае возникновения компьютерных инцидентов на объектах КИИ (или кратко обосновать невозможность наступления компьютерных инцидентов) в соответствии с перечнем показателей критериев значимости.
- 4При этом для финансовой сферы необходимо руководствоваться отраслевыми особенностями, установленными Постановлением Правительства РФ № 92. Например, АБС, ДБО и процессинговые системы оцениваются по показателю № 10, системы хранения информации – по показателю № 10(2) и т.д.
- 5При расчете показателей критериев значимости важно учитывать не только отраслевые особенности, но и содержание самих критериев значимости. Для выбора применимого показателя необходимо принимать во внимание не только функционал системы, но и статус организации.
В перечне показателей выделяются следующие типы финансовых организаций:
- Системно значимые кредитные организации (см. перечень ЦБ РФ);
- Кредитные организации, выполняющие функции оператора услуг платежной инфраструктуры системно и социально значимых платежных систем;
- Кредитные организации, значимые на рынке платежных услуг;
- Операторы услуг платежной инфраструктуры системно значимых платежных систем;
- Операторы платформы цифрового рубля;
- Центральные контрагенты;
- Центральные депозитарии и регистраторы финансовых транзакций;
- Негосударственные пенсионные фонды;
- Страховые организации;
- Операторы услуг информационного обмена (некредитные организации);
- Микрофинансовые компании;
- Бюро кредитных историй
В обязательном порядке при категорировании объектов для каждого из них необходимо рассматривать показатель №9.
В зависимости от специфики организации стоит так же рассмотреть и другие показатели значимости.
Полученные значения сопоставляются с пороговыми значениями, установленными в таблице ПП № 127 для III, II и I категорий.
Если значение достигает порога хотя бы для III категории, объекту присваивается соответствующая категория. Если значение не достигает нижней границы для III категории ни для одного показателя, комиссия принимает решение об отсутствии необходимости присвоения категории значимости.
Таким образом, процесс принятия решения о категорировании объектов КИИ проходит на основании «моделирования угроз».
Для финансовых организаций, в качестве актуальных показателей, можно рассмотреть показатели № 8, 9, 10, 10(1), 10(2), 10(3), 10(4), 10(5), 10(6), 10(7), для медицинских организаций – показатели № 1, 5, 9 для промышленных предприятий – показатель № 1, 9, 11.
Желательно привлечь специалистов из экономических подразделений организации.
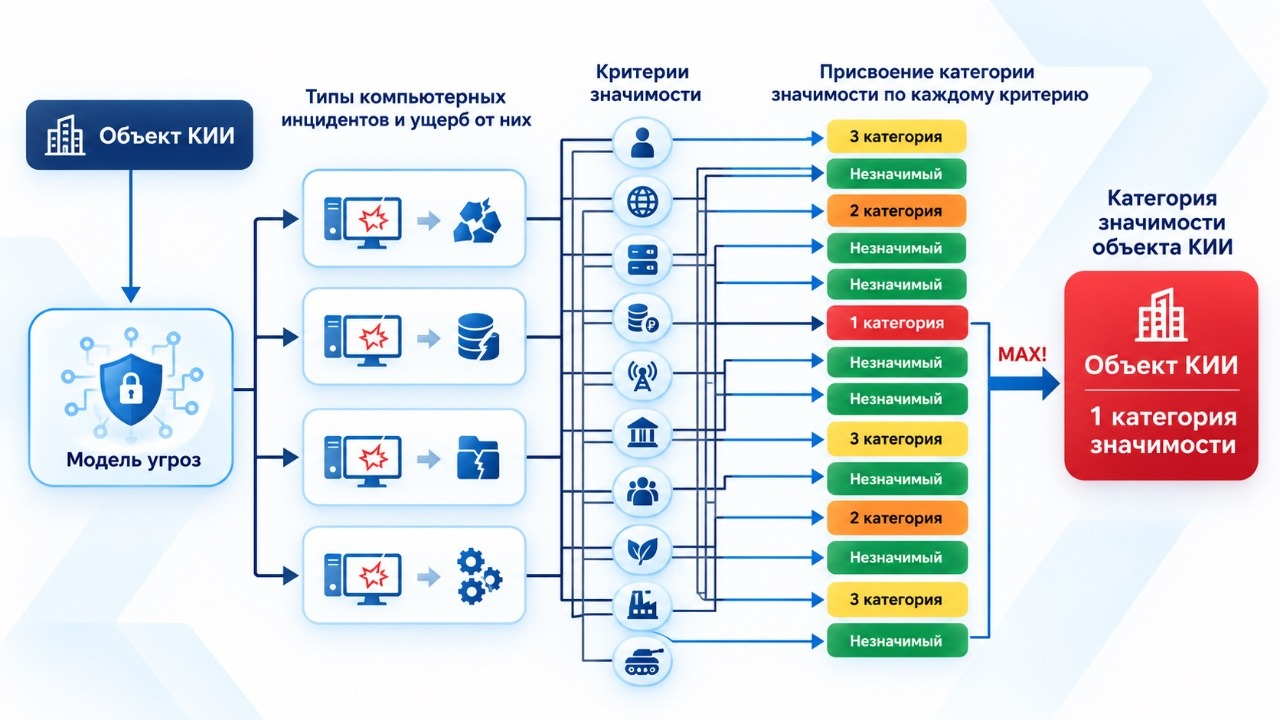
Рис. 2 Присвоение категории значимости объекту КИИ
Акт категорирования объектов КИИ
После проведения категорирования объектов КИИ составляется «Акт категорирования объектов КИИ».
Также составляется документ, соответствующий форме, утвержденной приказом № 236, в котором будут содержаться сведения об объектах КИИ. Он должен быть направлен во ФСТЭК России в течение 10 рабочих дней со дня утверждения акта.
Во ФСТЭК России направляются сведения обо всех объектах КИИ, в том числе и о тех, которым не присвоена категория значимости.
Акт содержит:
- Сведения об объектах КИИ
- Ссылки на нормативную базу, необходимую для проведения категорирования
- Расчеты, необходимые для определения масштаба возможных последствий в случае возникновения компьютерных инцидентов
- Сведения о присвоенных категориях значимости, либо об отсутствии необходимости присвоения указанных категорий
Документ подписывается всеми членами комиссии и утверждается руководителем субъекта КИИ.
Помимо этого, составляется Протокол заседания комиссии. В данном документе содержится перечень объектов КИИ, ход обсуждения и результат решения, принятого комиссией относительно присвоения категорий значимости для всех объектов КИИ. Он не направляется во ФСТЭК, но хранится в организации, так же, как и акт категорирования. Протокол подписывается всеми членами комиссии.
После категорирования
После утверждения акта и направления сведений во ФСТЭК работа по категорированию не заканчивается.
Периодически необходимо пересматривать установленные категории значимости (или решения об отсутствии категории). Пересмотр должен проводиться не реже 1 раза в 5 лет, если иные сроки не установлены отраслевыми особенностями.
Кроме того, он обязателен (п. 21 ПП №127):
- При изменении показателей критериев значимости или их значений
- При изменении сведений об объекте, отражённых в 236 форме
- При изменении отраслевых особенностей категорирования
По результатам пересмотра может быть изменена категория значимости либо принято решение об отсутствии необходимости её присвоения. Сведения о результатах пересмотра направляются во ФСТЭК.
Иногда возникает необходимость внесения изменений в сведения об объекте, которые не влияют на категорию значимости (например адрес размещения объекта). В таком случае обновлённые данные нужно направить в ФСТЭК России в течение 20 рабочих дней со дня изменения (пункт 19(1) ПП №127).
Сколько времени занимают работы по категорированию
Срок категорирования объектов КИИ зависит от сферы деятельности организации, количества объектов и сложности их инфраструктуры.
Если категорирование проводится регулярно и исходные данные уже собраны, процедура может занять несколько дней. При первичном категорировании, особенно в организациях с большим количеством филиалов и территориально распределённых систем, срок может увеличиться до нескольких месяцев.
В среднем полный цикл категорирования, включая подготовку документов, направление сведений во ФСТЭК России и, при необходимости, включение объекта в реестр значимых объектов КИИ, занимает от 1 до 2 месяцев.
Дополнительные материалы по требованиям, связанным сУказом Президента Российской Федерации от 30.03.2022 № 166 «О мерах по обеспечению технологической независимости и безопасности критической информационной инфраструктуры Российской Федерации» и Указом президента от 01.05.2022 № 250 «О дополнительных мерах по обеспечению информационной безопасности Российской Федерации»:
- Критическая информационная инфраструктура и обязанности субъектов КИИ
- Категорирование и проектирование системы безопасности объектов КИИ (критической информационной инфраструктуры) – 187-ФЗ
Автоматизация категорирования объектов КИИ
При подготовке документов важно использовать актуальные редакции норм и согласованные исходные данные по объектам.
Для подготовки документов можно использовать сервис MEDOED с пошаговыми подсказками, базой знаний и печатными формами по категорированию КИИ.
Обеспечение безопасности объектов критической информационной инфраструктуры
Обязанности субъектов КИИ, безопасность значимых объектов и ГосСОПКА
Ответственность за нарушение порядка представления сведений
Непредставление или нарушение сроков представления в ФСТЭК сведений о результатах категорирования:
Другие виды ответственности в области КИИ
Данное нарушение зафиксировано в ст. 19.7.15 КоАП РФ.
Часто задаваемые вопросы
Почему в рамках распоряжения Правительства № 360-р определены критические процессы, хотя в настоящий момент они исключены из ПП-127?
Критические процессы как отдельный этап категорирования исключены из ПП № 127. Однако в перечне типовых отраслевых объектов для каждого объекта указаны типовые процессы (функции), которые он выполняет. Эти сведения используются для сопоставления систем организации с типовыми объектами. Поэтому формально критические процессы сохранены, и при определении состава объектов КИИ их стоит использовать.
Как понять, что пора повторно направлять результаты категорирования во ФСТЭК?
Повторно направлять сведения во ФСТЭК необходимо после пересмотра результатов категорирования, а также при изменении ранее направленных сведений об объекте.
Пересмотр проводится не реже одного раза в пять лет, если иные сроки не установлены отраслевыми особенностями, а также при изменении показателей критериев значимости или их значений, сведений об объекте и отраслевых особенностей категорирования. Актуальные сведения при изменении данных об объекте направляются во ФСТЭК России в течение 20 рабочих дней со дня изменения.
По результатам пересмотра может быть изменена категория либо принято решение об отсутствии необходимости её присвоения. Сведения о результатах направляются во ФСТЭК.
Что делать, если объект КИИ представляет собой систему одного класса решений, но выполняет функционал другого типового объекта? Как его стоит указать в сведениях о результатах категорирования?
В этом случае в сведениях о результатах категорирования следует указать функционал того типового объекта, чьи функции фактически реализует объект КИИ.
Можно ли направлять сведения о результатах категорирования без назначения ответственных за защиту информации?
Да, это возможно. Направление сведений о результатах категорирования без назначения ответственного за защиту информации допускается. Согласно Указу Президента от 1 мая 2022 г. № 250 «О дополнительных мерах по обеспечению информационной безопасности Российской Федерации», персональную ответственность за обеспечение информационной безопасности несет руководитель субъекта КИИ, поэтому если ответственный за защиту информации не назначен, им автоматически становится руководитель субъекта.
Что делать в случае совмещения деятельности в разных сферах, предусмотренных 187-ФЗ?
В случае совмещения деятельности в нескольких сферах, предусмотренных 187-ФЗ, рекомендуется указать основную сферу в пункте 1.3 формы 236, а также проанализировать типовые объекты КИИ в иных сферах, в которых субъект осуществляет деятельность.
Можно ли направлять результаты категорирования с указанием несертифицированных СЗИ?
Да, это допустимо. Согласно п.28 Приказа ФСТЭК №239, СЗИ не обязательно должны быть сертифицированными. Они могут пройти оценку на соответствие требованиям по безопасности в формах испытаний или приемки. В сведениях о результатах категорирования следует отражать фактическое состояние системы защиты информации, а в дальнейшем предусмотреть её модернизацию с учётом действующих требований законодательства при необходимости. При этом стоит учитывать, что, согласно актуальной практике, средство, используемое для реализации конкретной меры защиты информации, признаётся средством защиты информации (СЗИ).
Нужно ли использовать в рамках определения состава объектов КИИ типовые объекты из отраслевых перечней, а не единого?
Основой для выявления объектов КИИ на данный момент является перечень типовых объектов, утвержденный Распоряжением Правительства РФ от 26.02.2026 № 360-р. Отраслевые перечни так же сохраняют свою силу, однако они, как правило, содержат меньшее количество объектов и не включают отдельных уточнений. В связи с этим при формировании состава актуальных объектов КИИ их использование не обязательно.
Источники (дата проверки 21.09.2026):
- Федеральный закон, определяет основные требования к КИИ – 187-ФЗ
- Правила категорирования – 127 ПП
- Отраслевые особенности категорирования в финансовой сфере – 92 ПП
- Перечень типовых отраслевых объектов КИИ – Распоряжение № 360-р
- Методика оценки угроз безопасности информации – Методика оценки угроз
- Форма направления сведений о результатах категорирования – Форма № 236
- Ответственность за нарушения требований – КоАП РФ
Подписывайтесь на канал ИТ. Право. Безопасность в Telegram

Задать вопрос эксперту
Связанные услуги
Наши кейсы по теме
Соблюдение правил категорирования для объектов КИИ
Заказчик остался недоволен замечаниями ФСТЭК касательно статуса объектов КИИ, находящихся в его владении. Эксперты RTM Group рассмотрели ситуацию.