3 компании в группе компаний
Более 3500 аудитов ИБ и экспертиз
Каждый 4-й российский банк и 5-я страховая компания — наш клиент
Критическая информационная инфраструктура
Категорирование КИИ, проектирование ЗОКИИ, 250 Указ
ПОДОБРАТЬ УСЛУГУ
Наши услуги
382-П / 684-П / 683-П (Информационная безопасность финансового сектора)
Внедрение цифрового рубля в банке под ключИнформационная безопасность организаций
Категорирование объектов КИИ в здравоохранении Аудит безопасности облачной инфраструктуры Безопасная разработка и релиз программного обеспеченияКомпьютерно-технические экспертизы (в т.ч. судебные)
Сбор информации из открытых источников сети Internet (с возможностью привлечения частного детектива) Экспертиза бортового оборудования автомобиля Экспертиза интернет вещейПрочие услуги в области ИБ и IT
Экспертиза видео Сопровождение SaaS-сервисов (особенности выбора договорной формы работы) Внедрение режима служебных произведений
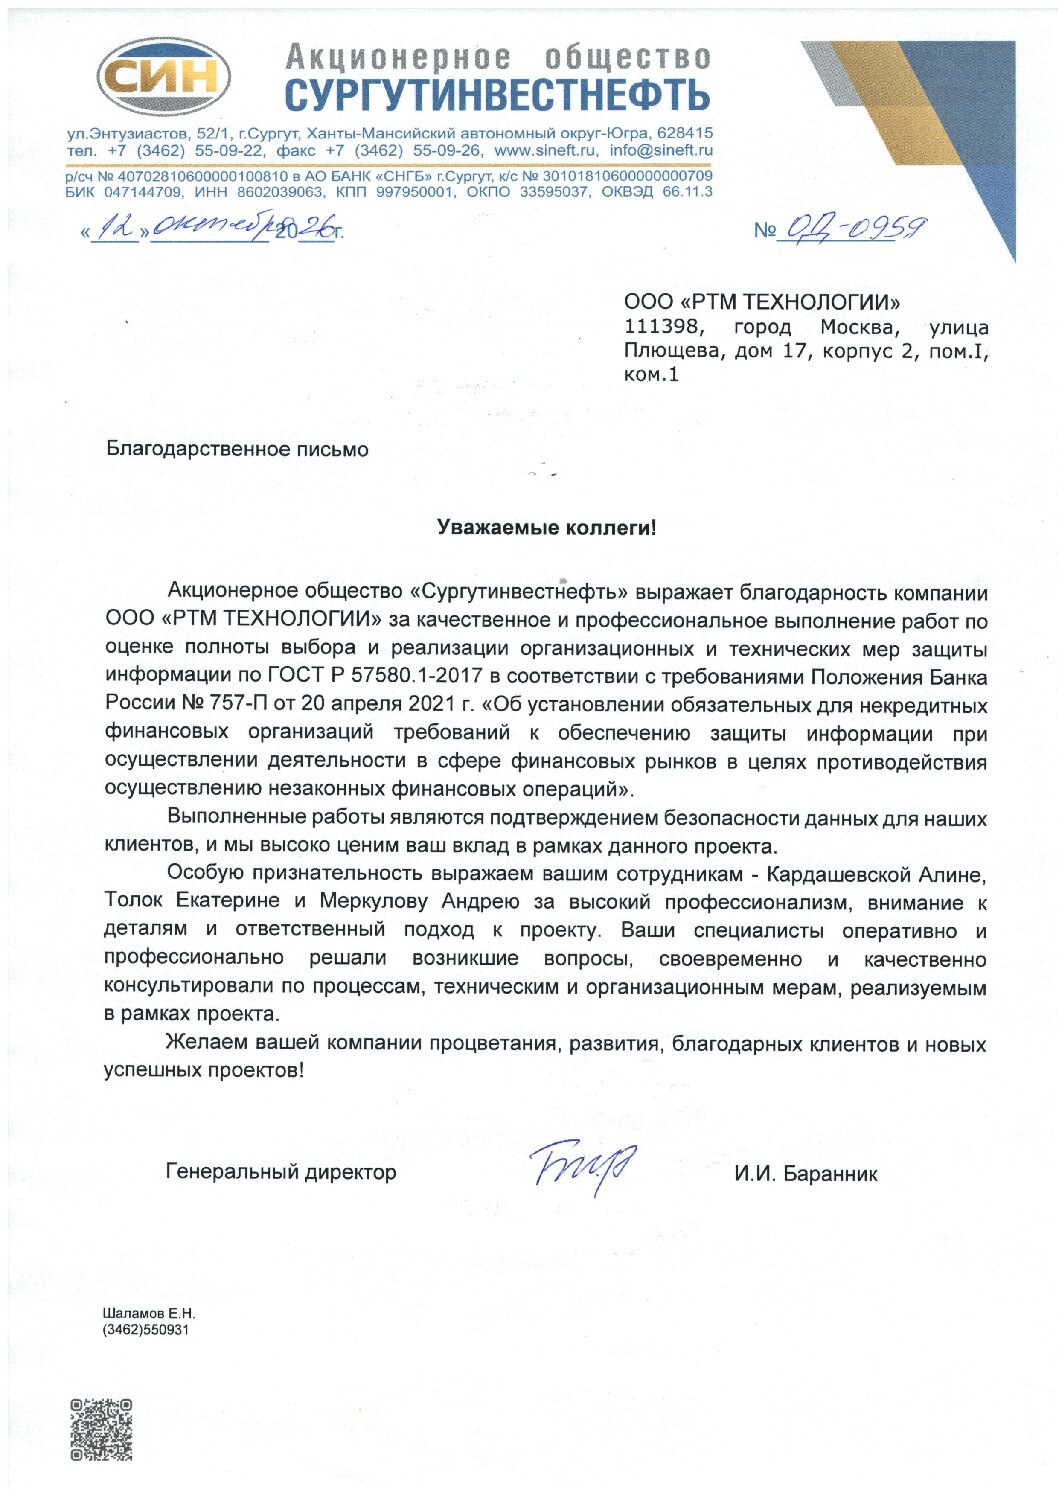
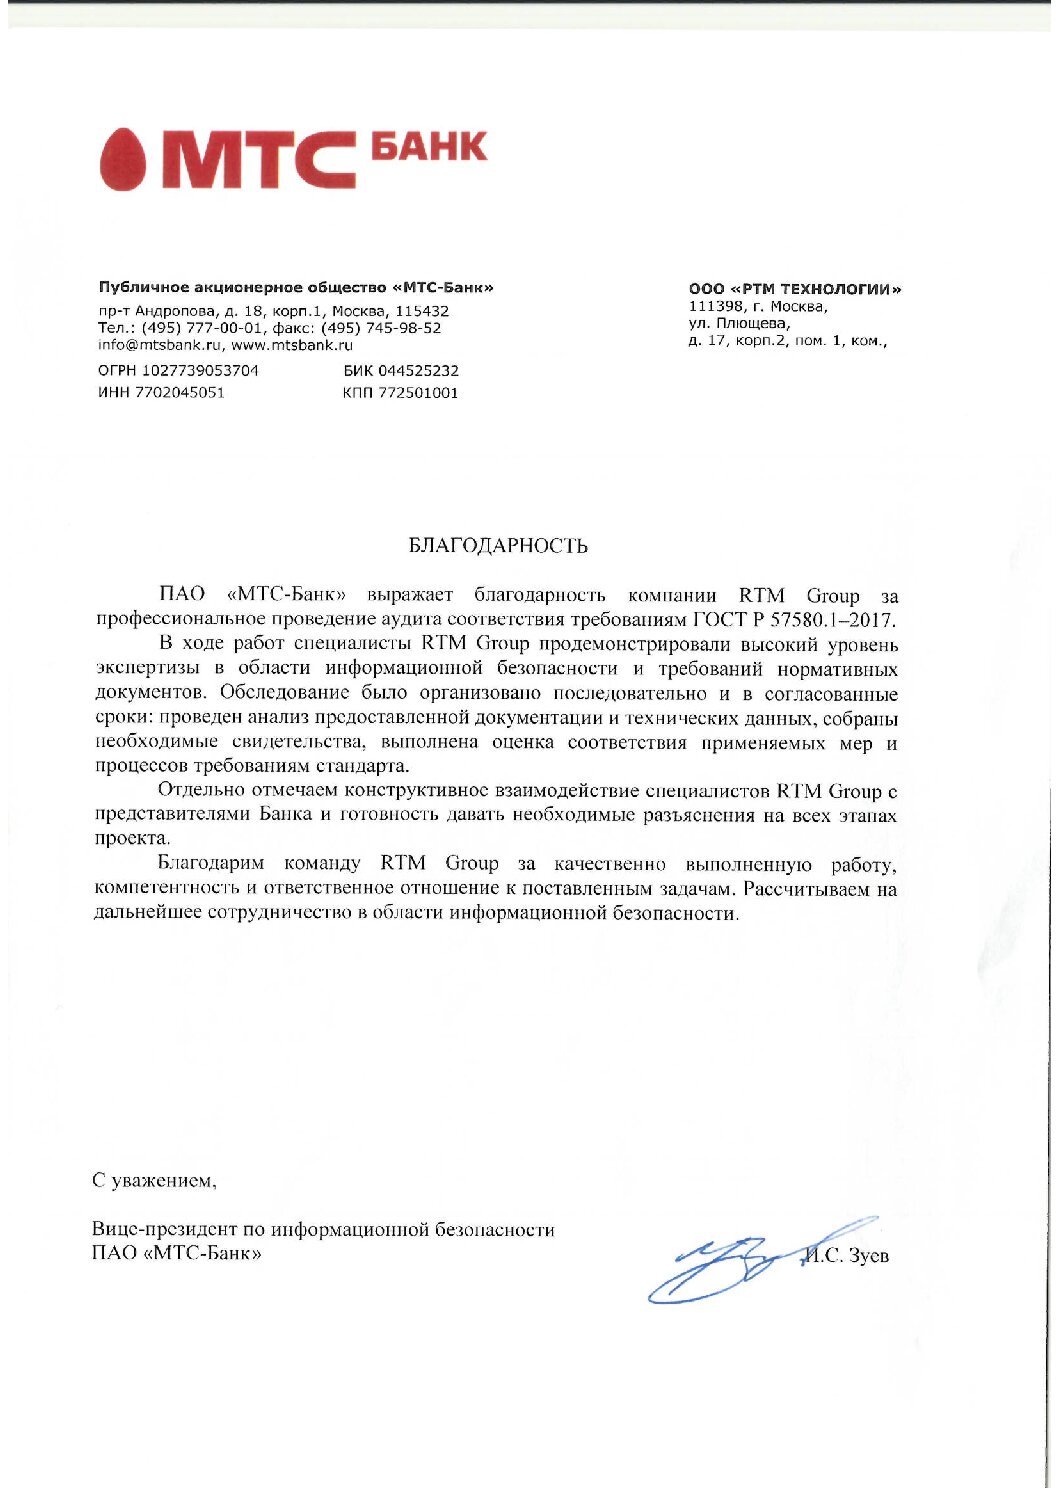
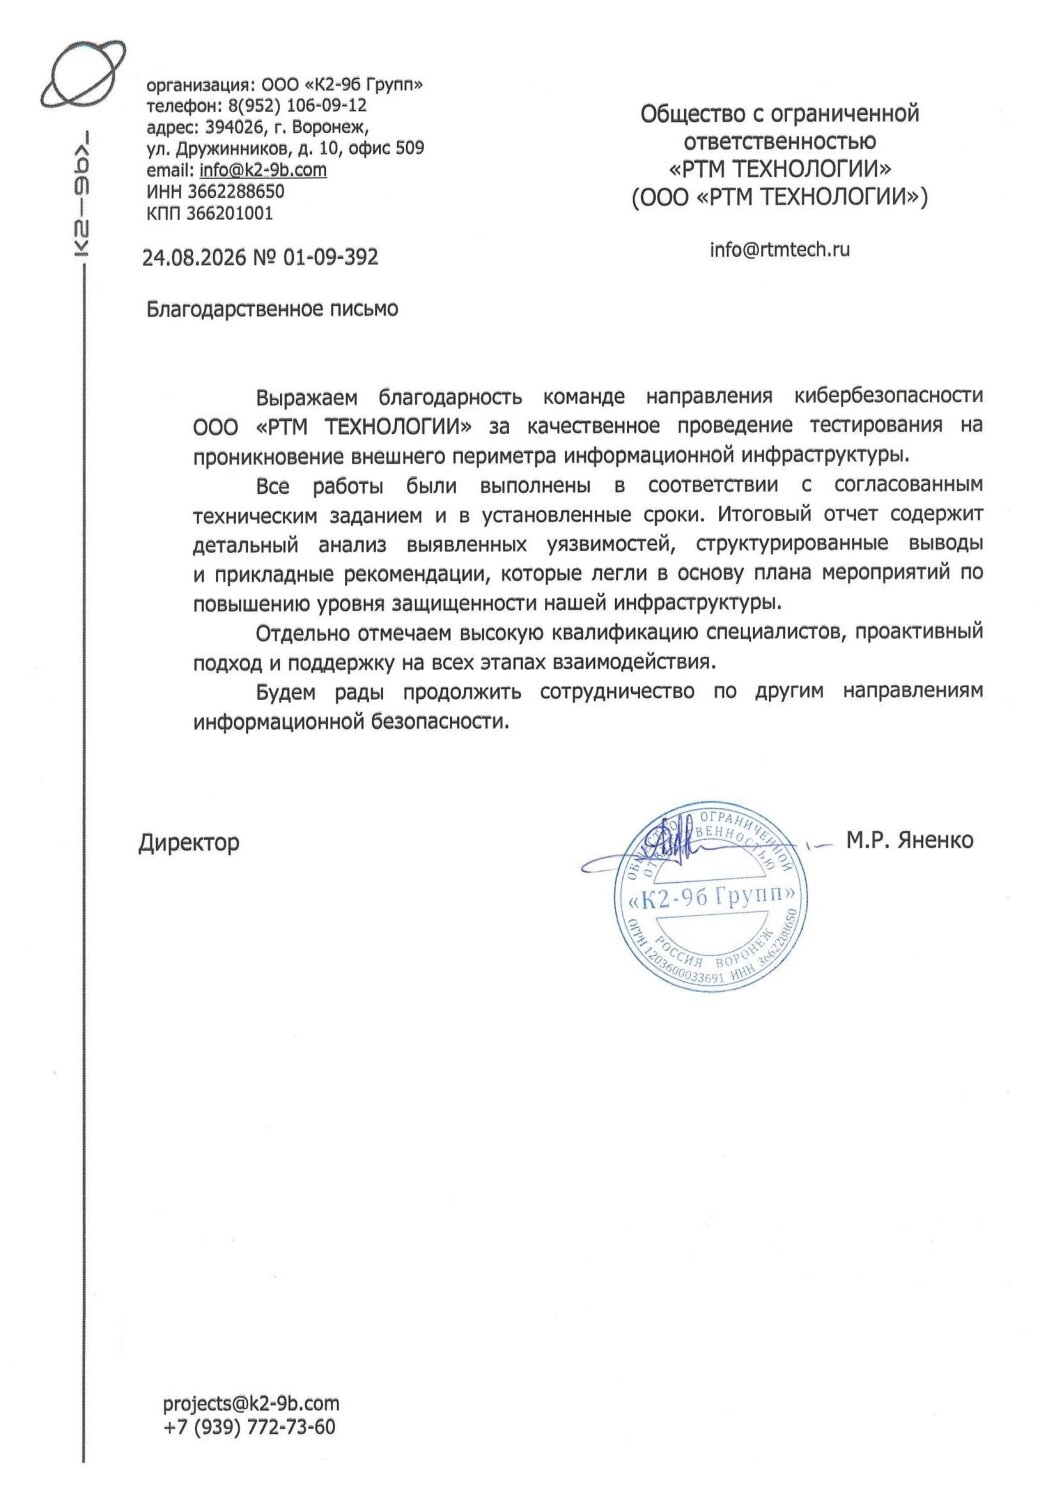
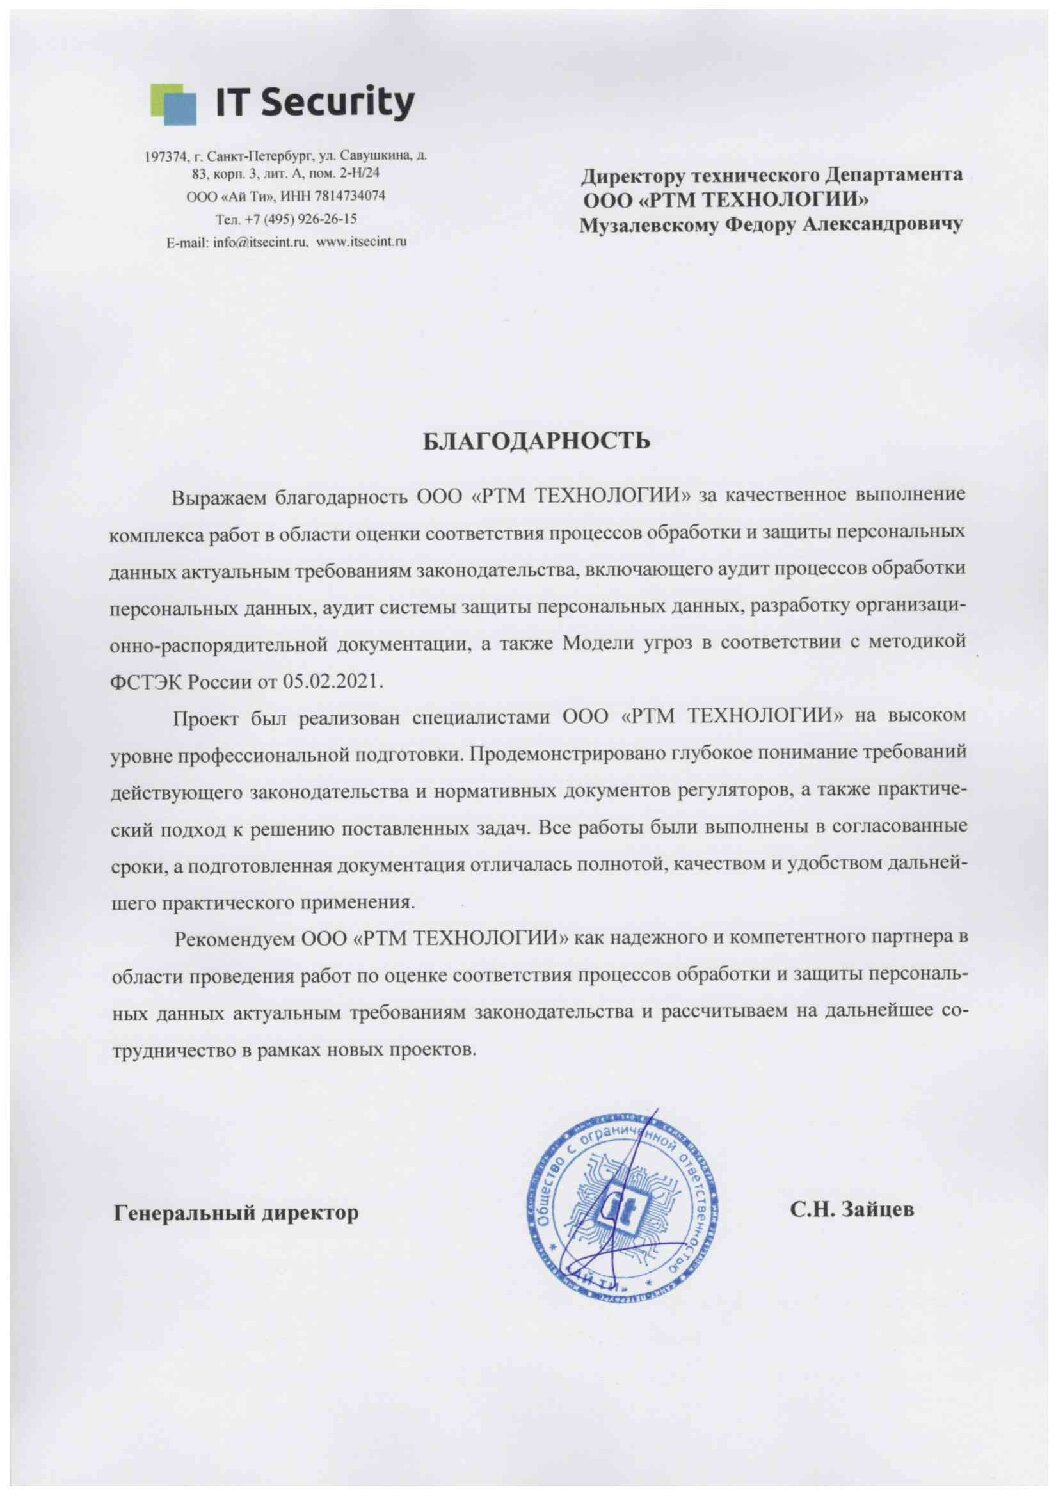
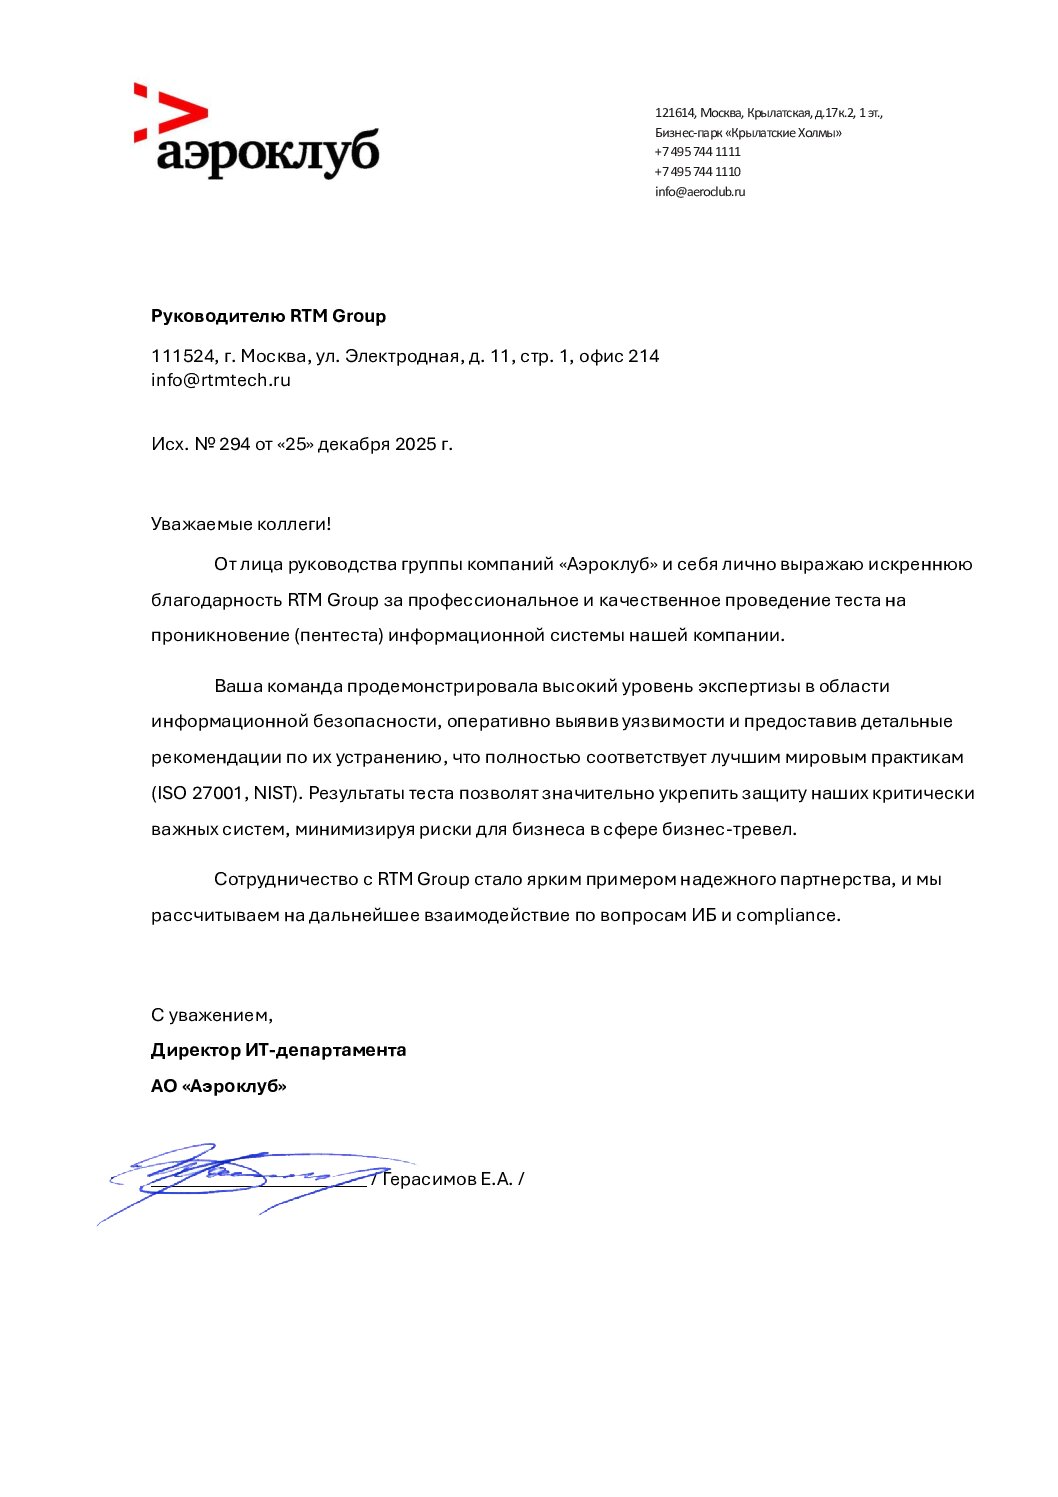
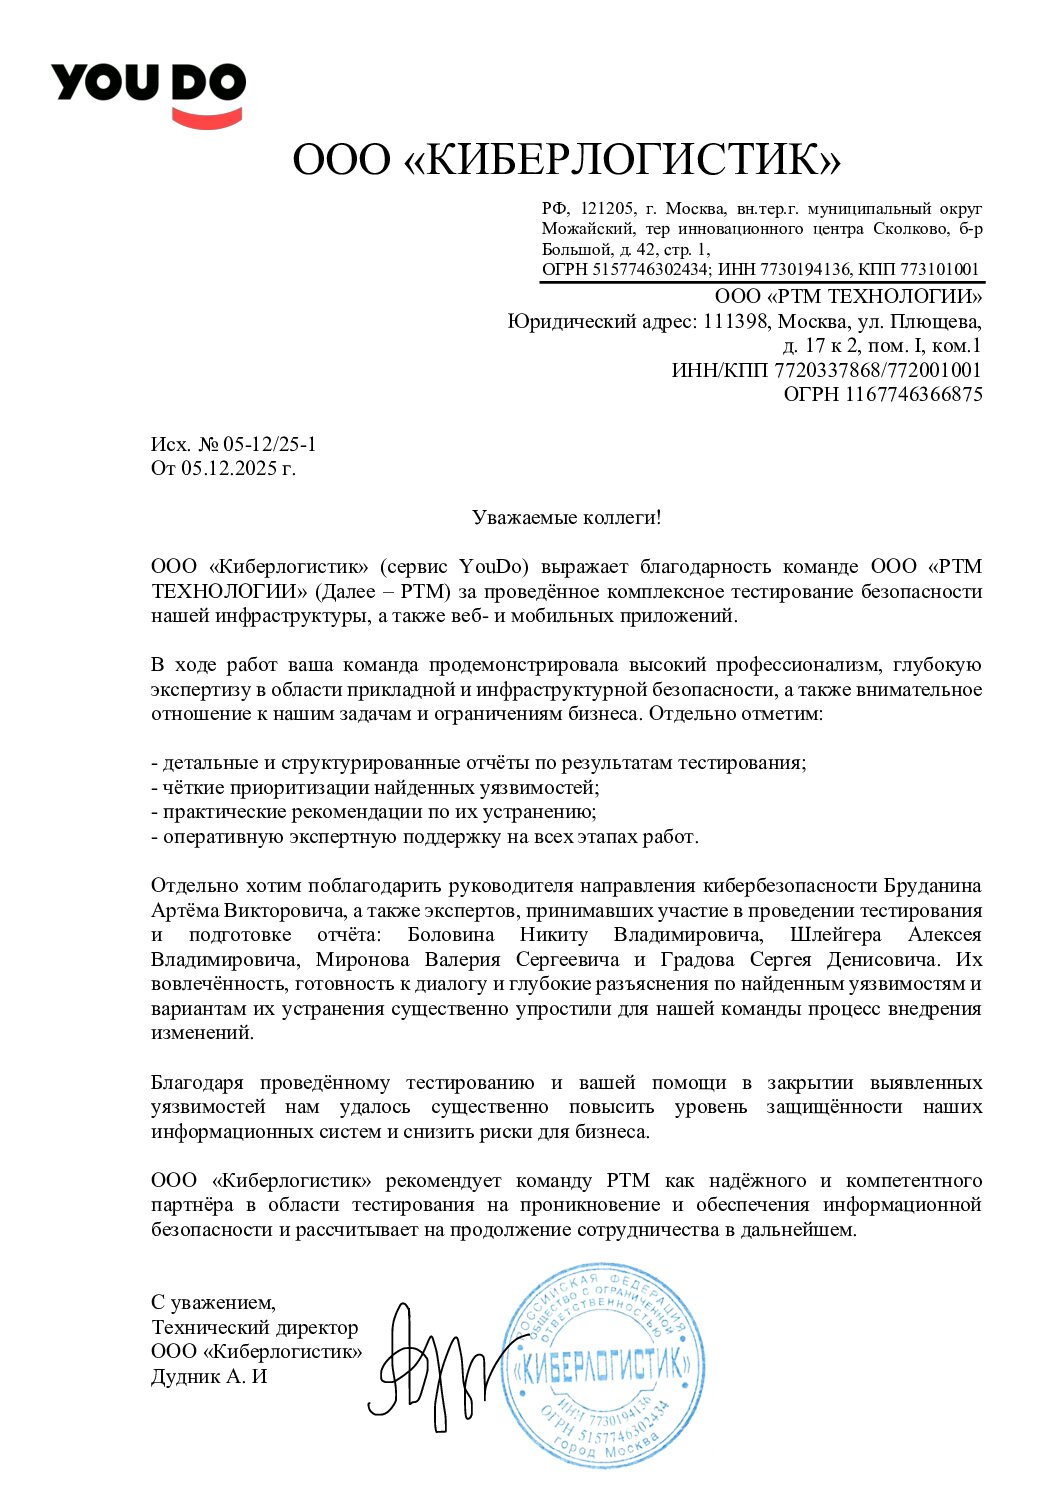
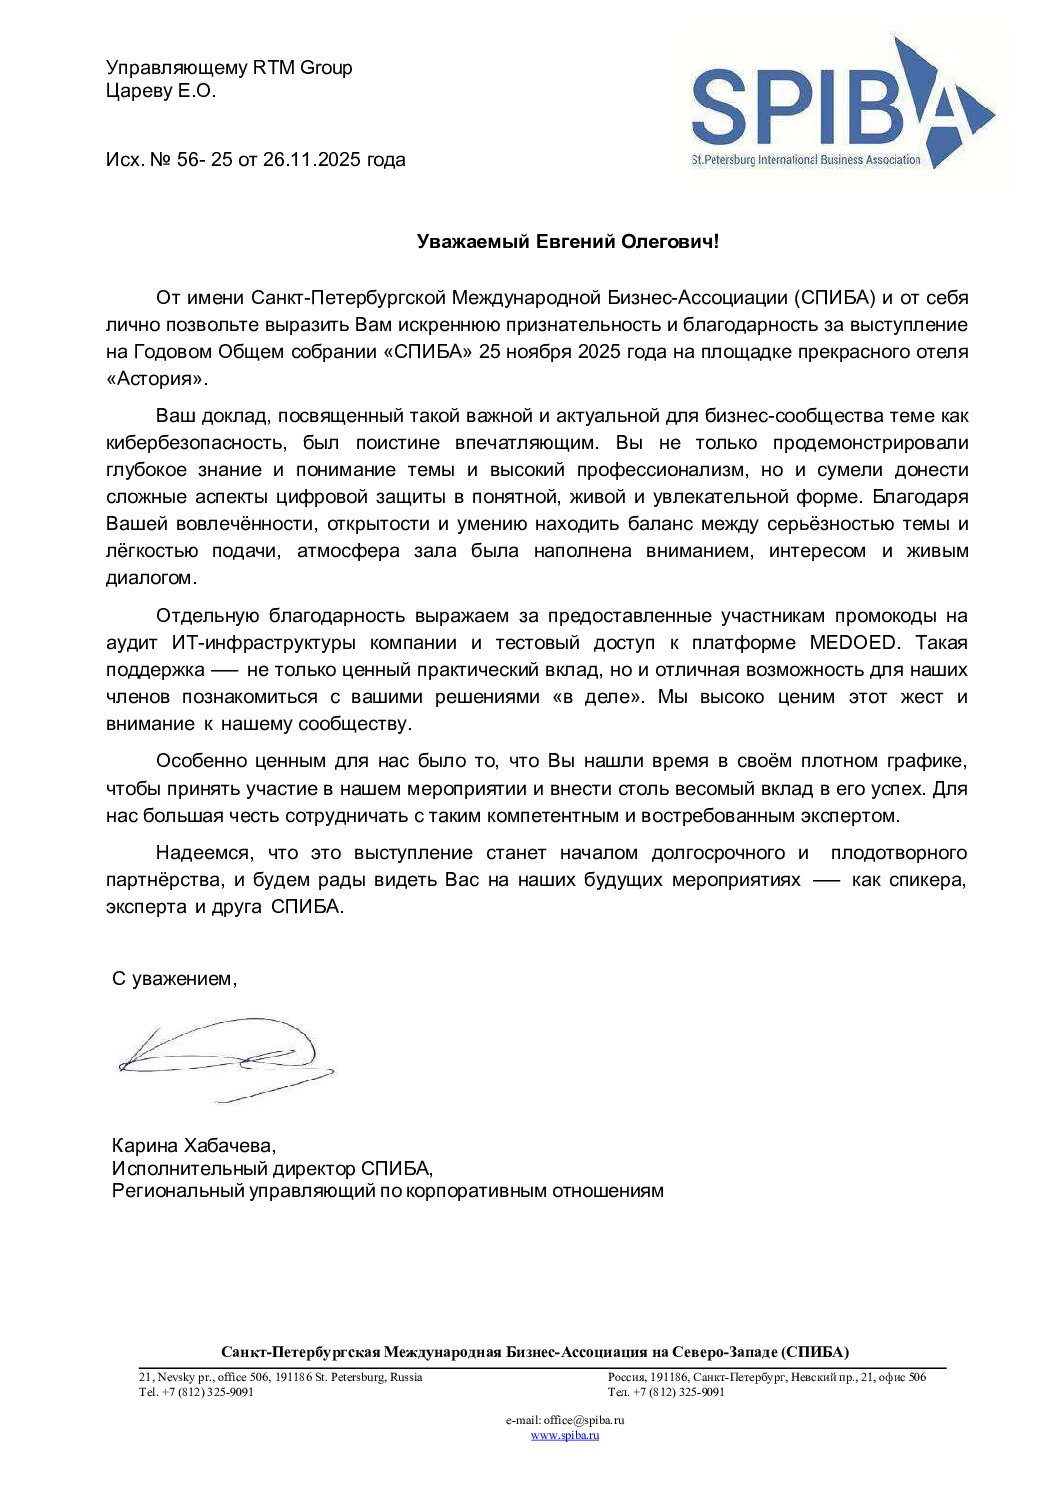
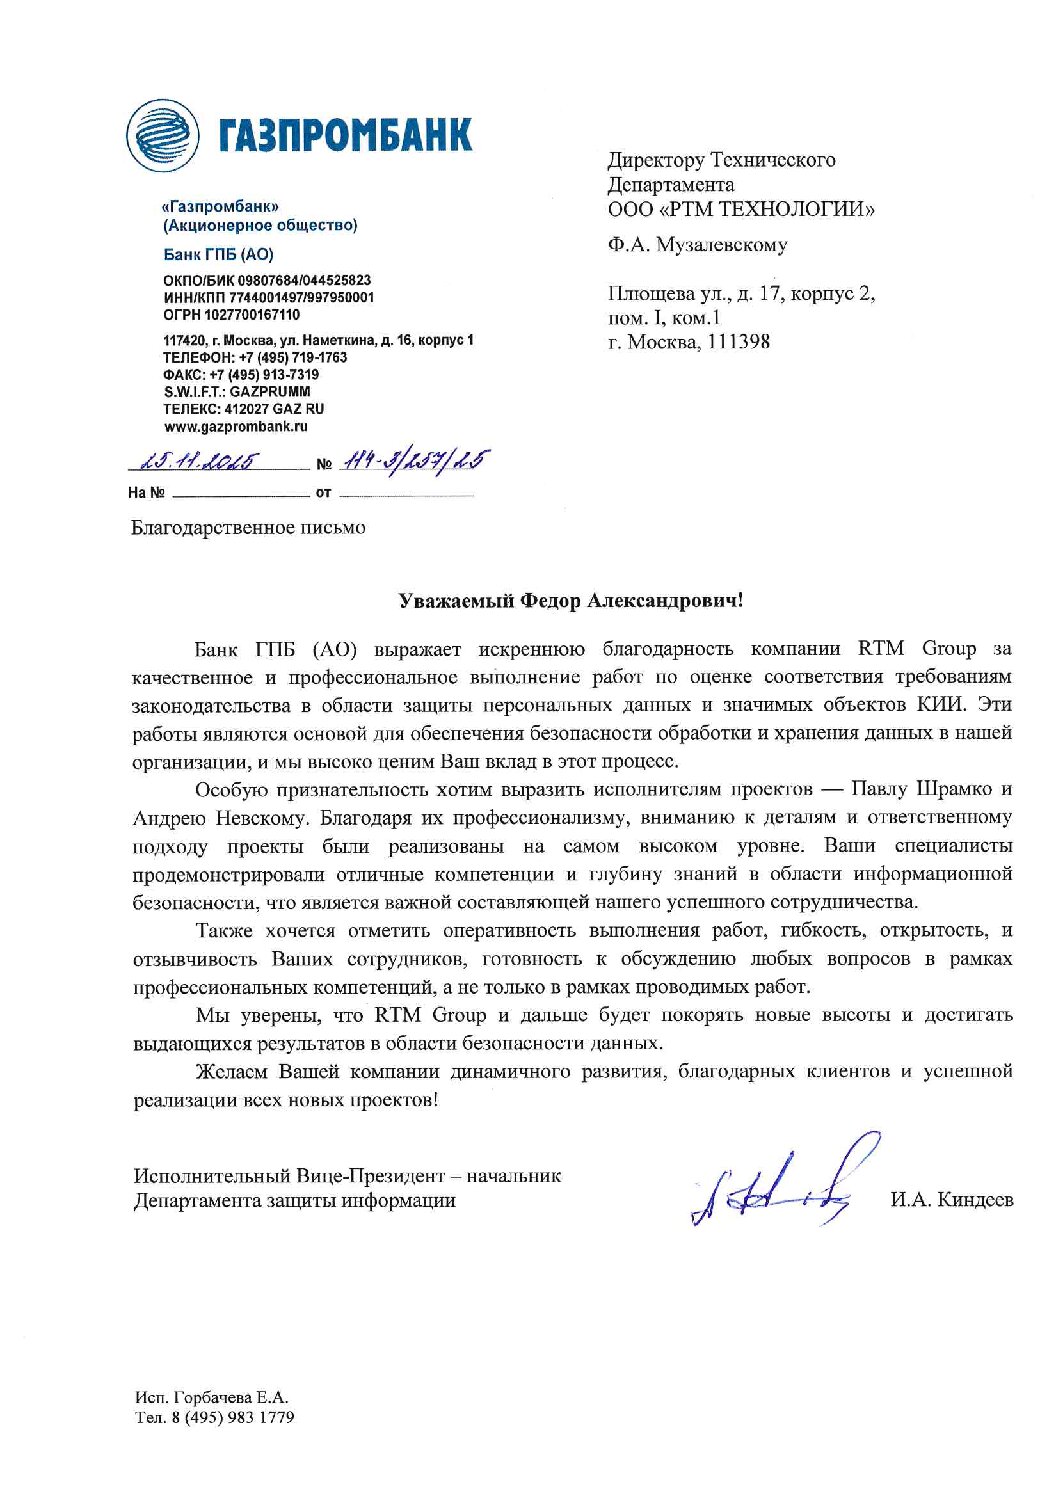
Нам доверяют
Наши кейсы
Проведение аудита на соответствие требованиям 683-П
В RTM Group обратился крупный российский банк с просьбой провести аудит на соответствие требованиям 683-П. Были установлены сроки и определены этапы реализации работ.
ЭЦП для оформления займа в ломбарде
Заказчик, как разработчик ПО, генерирующего неквалифицированную и простую электронные подписи (ЭП), поставил задачу узнать, какие типы электронной подписи можно использовать при оформлении договора займа в ломбарде.
Исследование ПО на соответствие ТЗ
Проблема: возможное несоответствие пакета офисных приложений техническому заданию к госконтракту. Нужно проанализировать техническое задание и сделать вывод о полноте выполнения требований заказчика.
Отзывы и благодарности