Многофакторная аутентификация для бизнеса: что защищать в первую очередь и как выбрать решение
Содержание данной статьи проверено и подтверждено:
Гончаров Андрей Михайлович
Юрист в области информационной безопасностиЧто такое решение для многофакторной аутентификации?
MFA-решение — это программный или аппаратный инструмент, который усиливает защиту доступа, требуя от пользователя подтвердить свою личность как минимум двумя независимыми способами перед входом в корпоративные системы, сервисы или учётные записи.
При выборе MFA cначала определяют учётные записи и сценарии с наибольшим риском: административные аккаунты, почту, удалённый доступ и критичные системы. Только после этого выбирают конкретное решение.
Что необходимо защитить с помощью MFA в первую очередь
Внедрять MFA сразу во всех системах необязательно. Сначала определяют точки первоначального доступа и учётные записи с максимальными полномочиями.
Привилегированные и административные учётные записи
В первую очередь нужна защита привилегированных учётных записей:
- Администраторов домена
- Серверов
- Сетевого оборудования
- Средств защиты
Сюда же относятся облачная инфраструктура, виртуализация, резервное копирование и доступ внешних администраторов.
Для таких пользователей лучше применять устойчивые к фишингу методы. Например, WebAuthn использует криптографические ключи, привязанные к конкретному сервису.
Корпоративная почта и удалённый доступ
Отдельная задача — защита корпоративной почты (почтовый ящик используют не только для переписки, но и для сброса паролей и восстановления доступа).
MFA для VPN не решает проблему сама по себе. Если почта, облачная панель или портал остаются доступны только по паролю, злоумышленник может использовать другой путь входа.
Поэтому MFA для удалённого доступа должна охватывать VPN, VDI, RDP-шлюзы и другие внешние точки подключения.
Системы с критичными данными и бизнес-операциями
К этой группе относятся:
- Финансовые системы
- CRM
- Кадровые приложения
- Хранилища персональных данных
- Репозитории кода
- CI/CD
- Панели управления инфраструктурой
Здесь защита учётных записей определяется последствиями: утечкой данных, изменением кода или остановкой сервиса.
Сервисные и технические учётные записи требуют совершенно другого подхода.
Обычная пользовательская двухфакторная аутентификация для них часто неприменима: автоматизированный процесс не может вводить код или подтверждать вход, как это делает человек. Здесь используют управляемые секреты, сертификаты, ограничение прав и ротацию ключей.
Какие требования определить до выбора решения
Среди основных шагов:
- До общения с поставщиками определяют число пользователей, подразделений, филиалов и подрядчиков, затем проверяют приложения и способы интеграции: SAML, OpenID Connect, RADIUS, LDAP
- Далее выбирают модель размещения: облако, локальная инфраструктура или гибридная схема. Нужно понять, требуется ли работа без интернета, будут ли использоваться мобильные устройства, аппаратный токен, смарт-карты или биометрия
- Отдельно задают требования к отказоустойчивости, журналированию, SIEM, мониторингу и поддержке, а также к замене факторов и восстановлению доступа
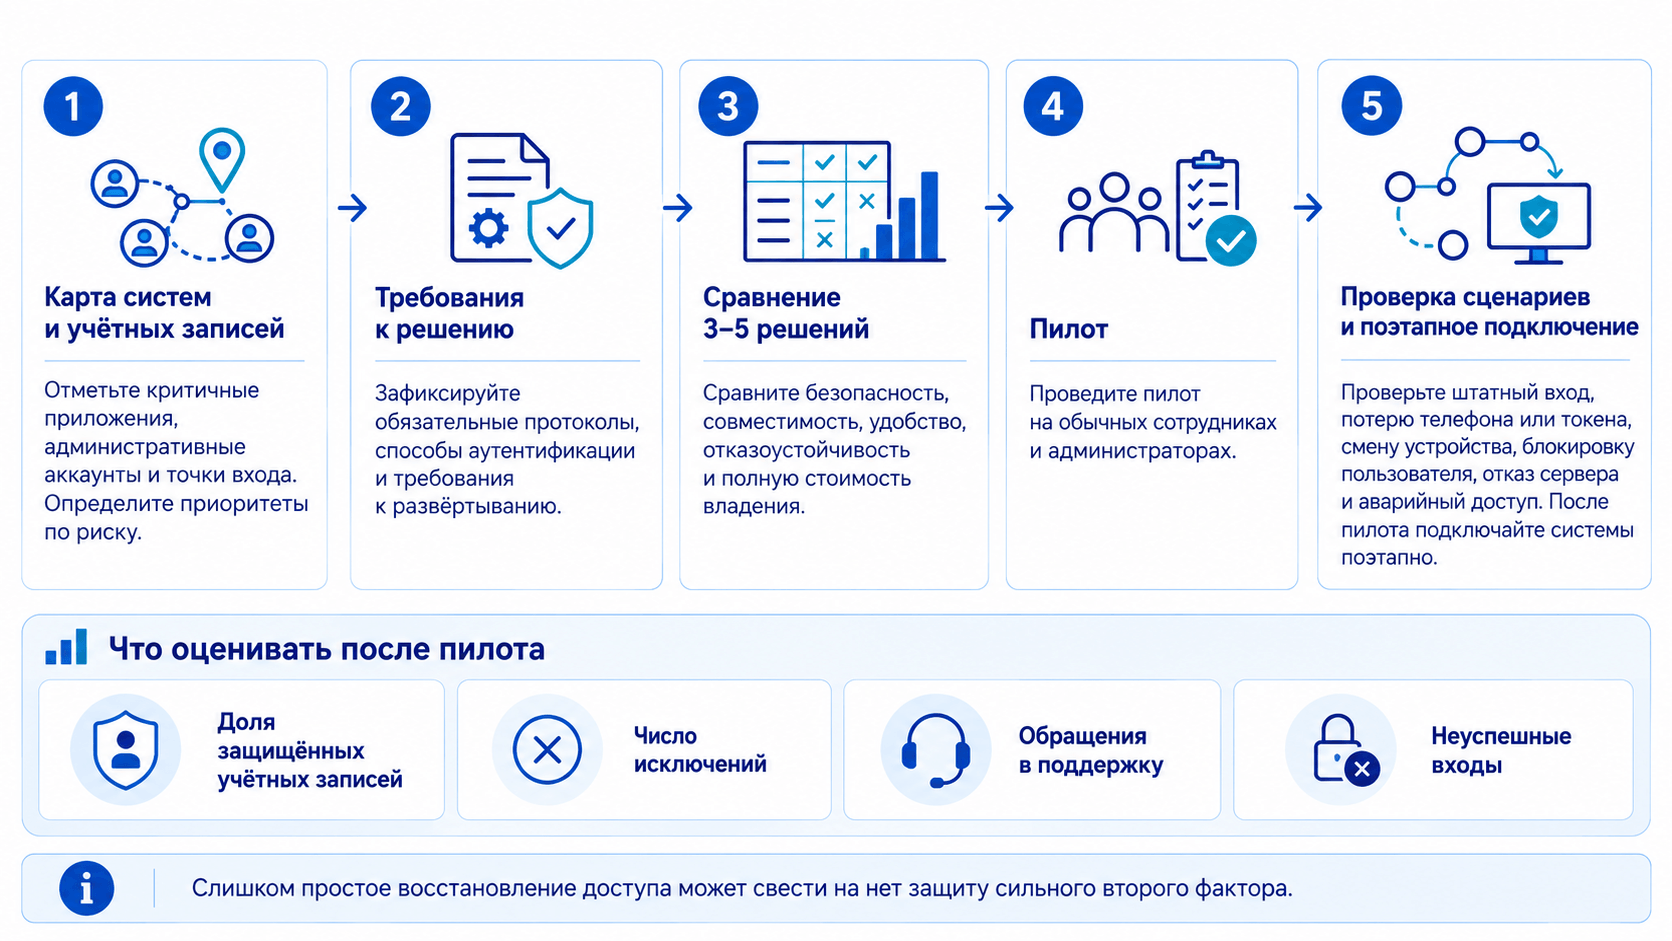
Практический алгоритм выбора и пилотирования MFA
Чем отличаются способы многофакторной аутентификации
Не все методы дают одинаковый уровень защиты.
Например, одноразовые пароли OTP помогают при компрометации постоянного пароля, но код можно выманить на фишинговой странице.
Поэтому учитывают удобство, устойчивость к фишингу и риск учётной записи.
| Способ | Устойчивость к фишингу |
Удобство | Требования | Сценарий |
|---|---|---|---|---|
| СМС-код | Нет | Высокое | Сервис отправки СМС | Массовые пользователи |
| OTP в приложении | Нет | Высокое | Приложение-аутентификатор | Почта, порталы |
| Подтверждение в приложении | Нет для обычной схемы | Высокое | Мобильное приложение | Массовый доступ |
| Аппаратный OTP-токен | Нет | Среднее | Закупка и учёт | Среды без смартфонов |
| FIDO2 / WebAuthn | Да, при корректной реализации | Высокое | Поддержка системы и приложений | Администраторы, критичные системы |
| Смарт-карта / сертификат | Зависит от протокола | Среднее | PKI, сертификаты | Регулируемые среды |
В WebAuthn используются криптографические учётные данные, привязанные к конкретному сервису.
FIDO2 и WebAuthn — не одно и то же: FIDO2 объединяет WebAuthn и протокол CTAP для взаимодействия устройства с аутентификатором. Эти технологии применяются и как второй фактор, и для беспарольного входа.
Купить готовый продукт, развернуть open source или разработать своё решение
После определения требований выбирают, как будет построена система многофакторной аутентификации: на базе коммерческого продукта, open source-платформы или собственной разработки.
Коммерческое решение
Готовый продукт обычно проще внедрить: поставщик предлагает поддержку, средства администрирования и готовые интеграции. Но организация зависит от возможностей платформы и поставщика.
Стоимость решения MFA нельзя оценивать только по лицензии. В расчёт включают внедрение, интеграции, инфраструктуру, резервирование, сопровождение и поддержку. Сравнивать лучше полную стоимость владения за несколько лет.
Open source на примере Keycloak
Keycloak — open source-платформа управления идентификацией и доступом.
Она может работать как поставщик удостоверений Identity Provider и интегрироваться с приложениями через стандартные протоколы. Keycloak поддерживает единый вход SSO, OTP, WebAuthn, OpenID Connect и SAML, а также подключение внешних каталогов пользователей.
Такой вариант open source MFA не требует платы за пользовательские лицензии Keycloak. Но компания сама отвечает за настройку, базу данных, резервное копирование, обновления, мониторинг, отказоустойчивость и устранение уязвимостей. Поэтому нужны специалисты для сопровождения платформы.
Собственная разработка
Самописное решение оправдано при нестандартных сценариях. Нужно разработать регистрацию факторов, замену устройств, хранение ключей, интеграции, журналирование и восстановление доступа.
К стоимости добавляются анализ безопасности, устранение уязвимостей и эксплуатация. Без достаточной экспертизы собственная аутентификация становится критичной точкой инфраструктуры.
Как выбрать решение и проверить его до масштабного внедрения
- Начинать выбор многофакторной аутентификации лучше с карты систем и учётных записей. На ней отмечают: критичные приложения, административные аккаунты и точки входа, затем определяют приоритеты по риску
- После этого фиксируют обязательные протоколы, способы аутентификации и требования к развёртыванию.
- Далее отбирают 3–5 решений и сравнивают безопасность, совместимость, удобство, отказоустойчивость и полную стоимость владения.
- Внедрение MFA. Перед массовым подключением проводят пилот на обычных сотрудниках и администраторах. Проверяют штатный вход, потерю телефона или токена, смену устройства, блокировку пользователя, отказ сервера и аварийный доступ. Слишком простое восстановление может свести на нет защиту сильного второго фактора.
- После пилота системы подключают поэтапно, оценивая долю защищённых учётных записей, число исключений, обращения в поддержку и неуспешные входы.
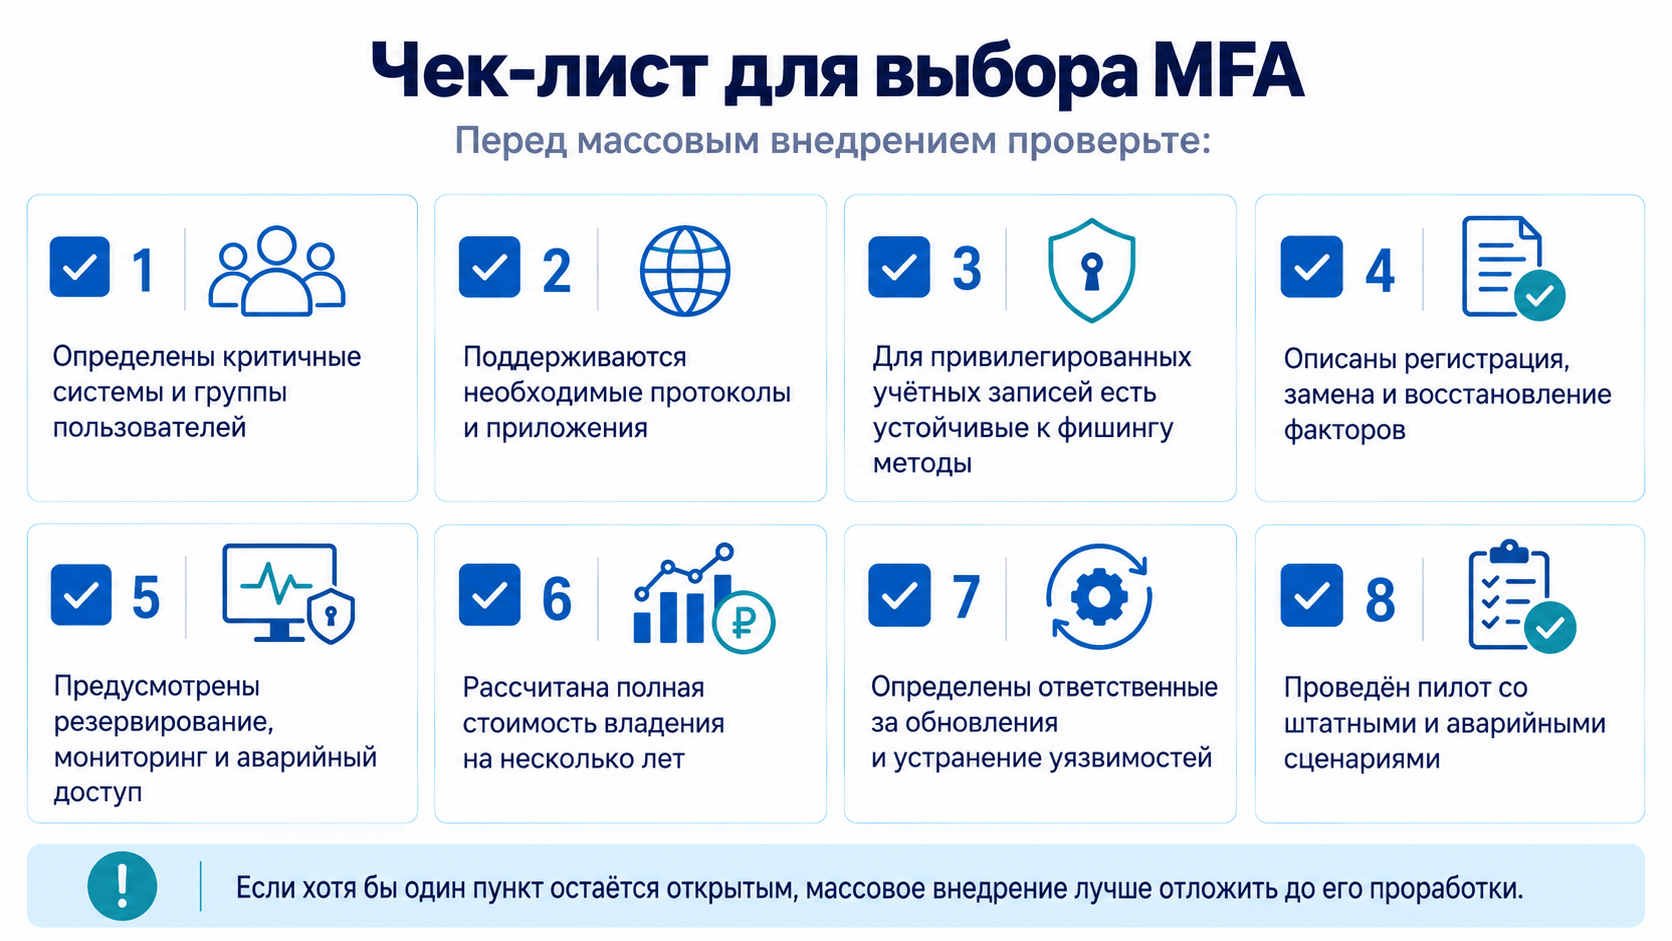
MFA для бизнеса начинается с анализа критичных учётных записей, приложений и сценариев доступа. Для администраторов, корпоративной почты, удалённого доступа и критичных систем нужны более устойчивые методы, а массовое внедрение может сочетать несколько технологий.
Коммерческий продукт, Keycloak и собственная разработка требуют разного объёма ресурсов. Open source не избавляет от расходов на эксплуатацию, а самописная аутентификация без достаточной экспертизы может стать источником риска.
Оптимальное решение должно снижать вероятность компрометации, соответствовать инфраструктуре компании и оставаться понятным пользователям и службе эксплуатации.
Подписывайтесь на канал ИТ. Право. Безопасность в Telegram